
把模型放在自己电脑里,再让它检查家里的设备,会发生什么?我在方寸智匣2.2.1里启动Qwen3.8 27B,先查本地靶场,再看自己的树莓派和路由器。最醒目的结果,是靶场报告里出现了184条问题提示。
数字看着热闹,真正值得学的是它们怎么来的、对应什么证据、接下来该修什么。下面按这次实录,把模型、检查工具、授权和报告串起来。所有操作都限定在我自己的设备、网络及隔离靶场;练习时也只选自己拥有或已明确获授权的目标。
先把模型启动,再问它具体能做什么
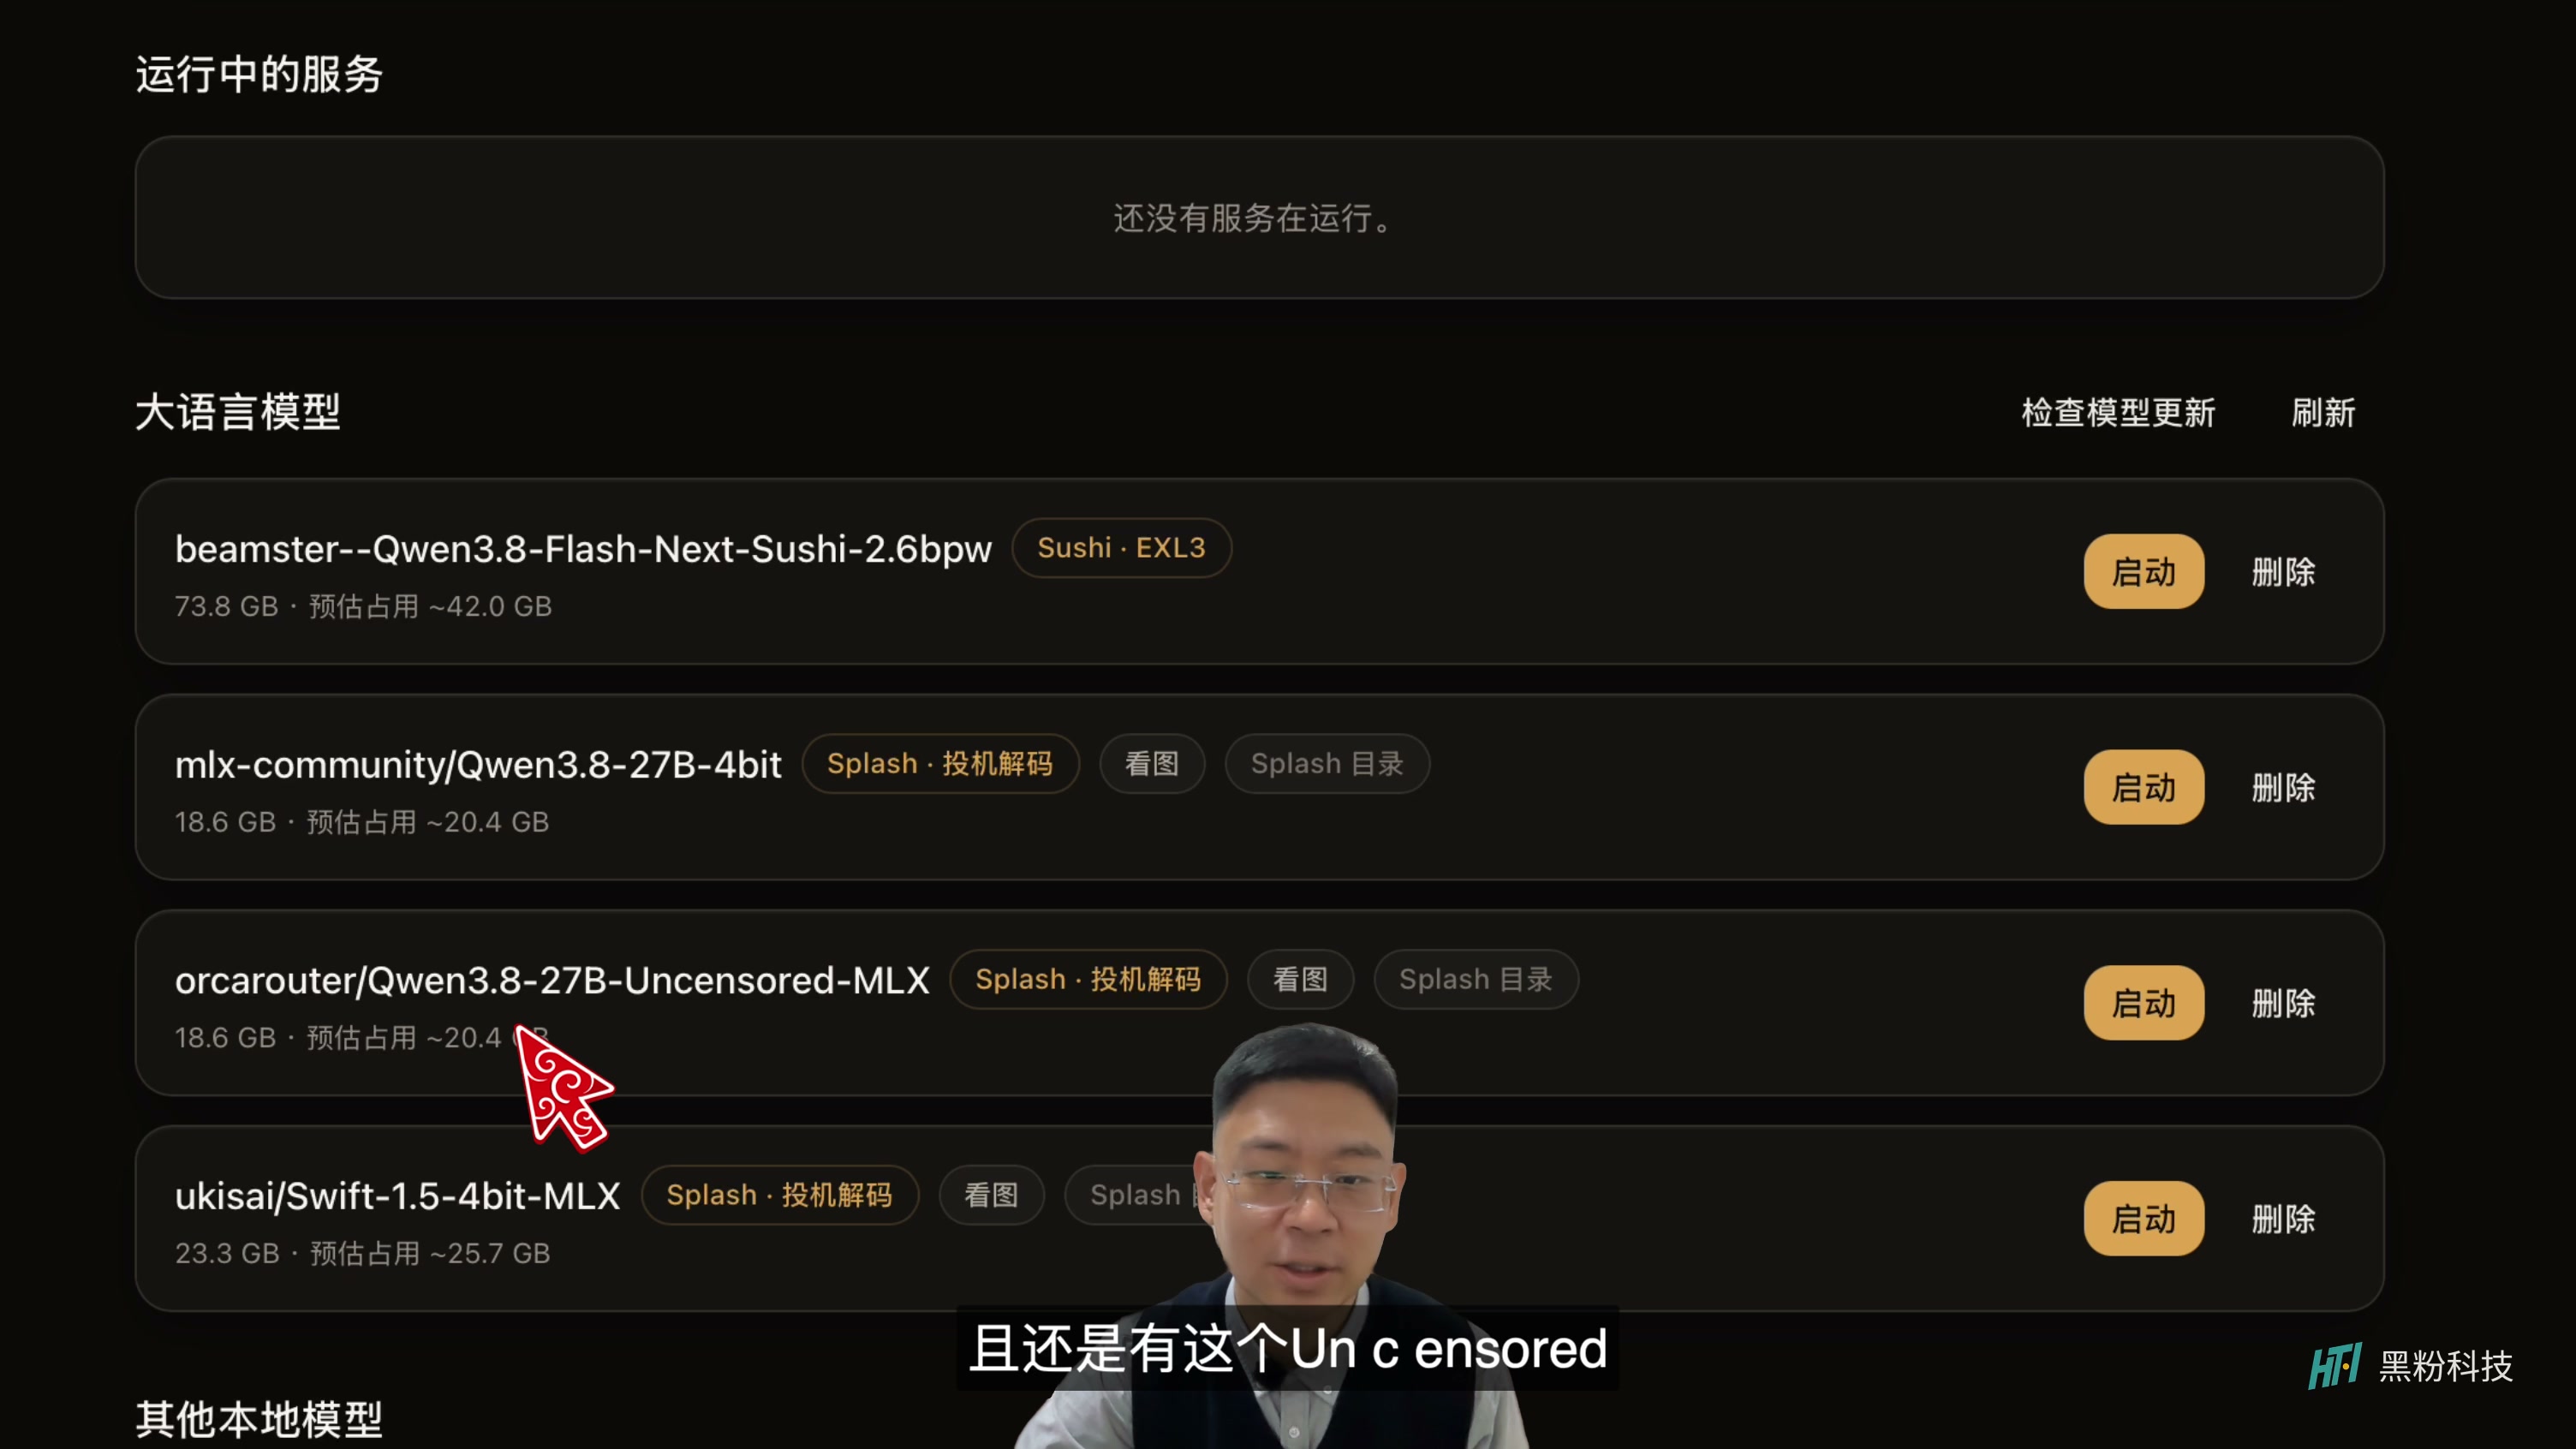
片中选中的是带Uncensored标签的Qwen3.8 27B变体,并使用Mac下的Splash路线。“无审核”是这里所选模型的标签,不是任意目标都能测试的通行证。模型能回答问题,与软件有没有权限执行操作,是两件需要分别确认的事。
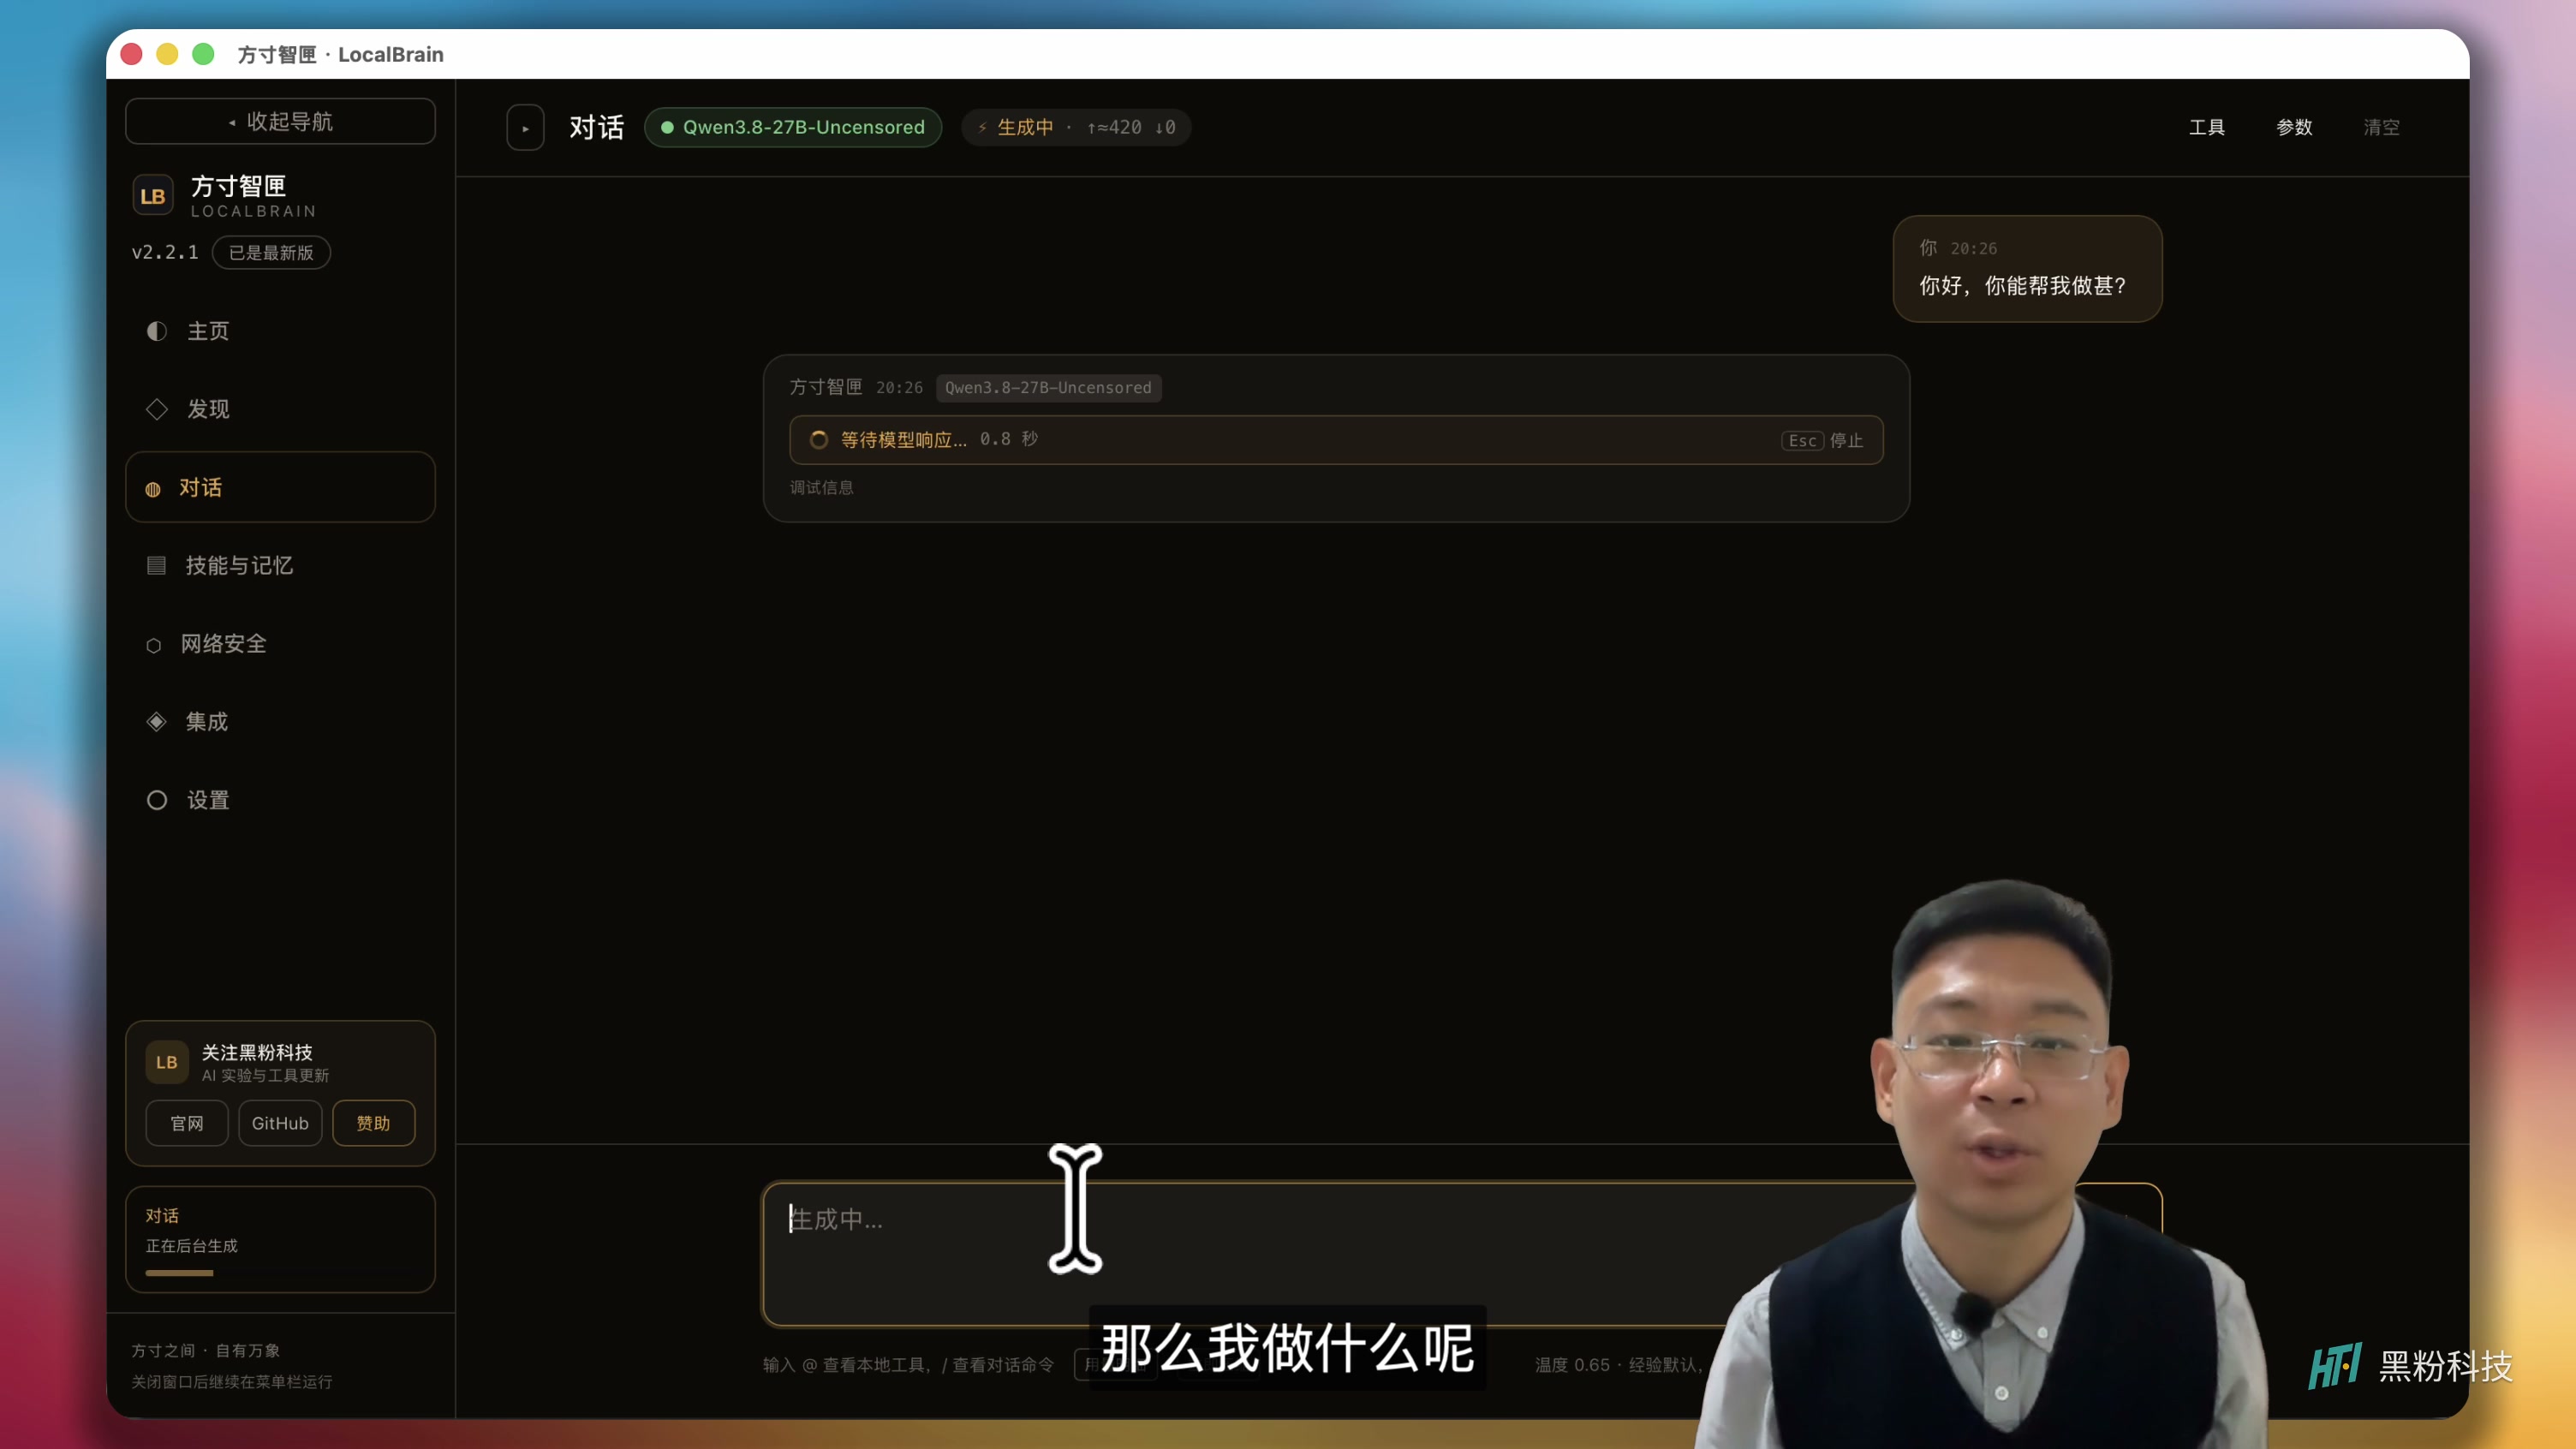
启动后,对话页左上角出现了激活状态。我先问它能做什么,再追问安全测试的具体范围。这样做不是考模型背了多少名词,而是先对齐它能调用哪些工具、缺哪些环境、操作需要什么授权。
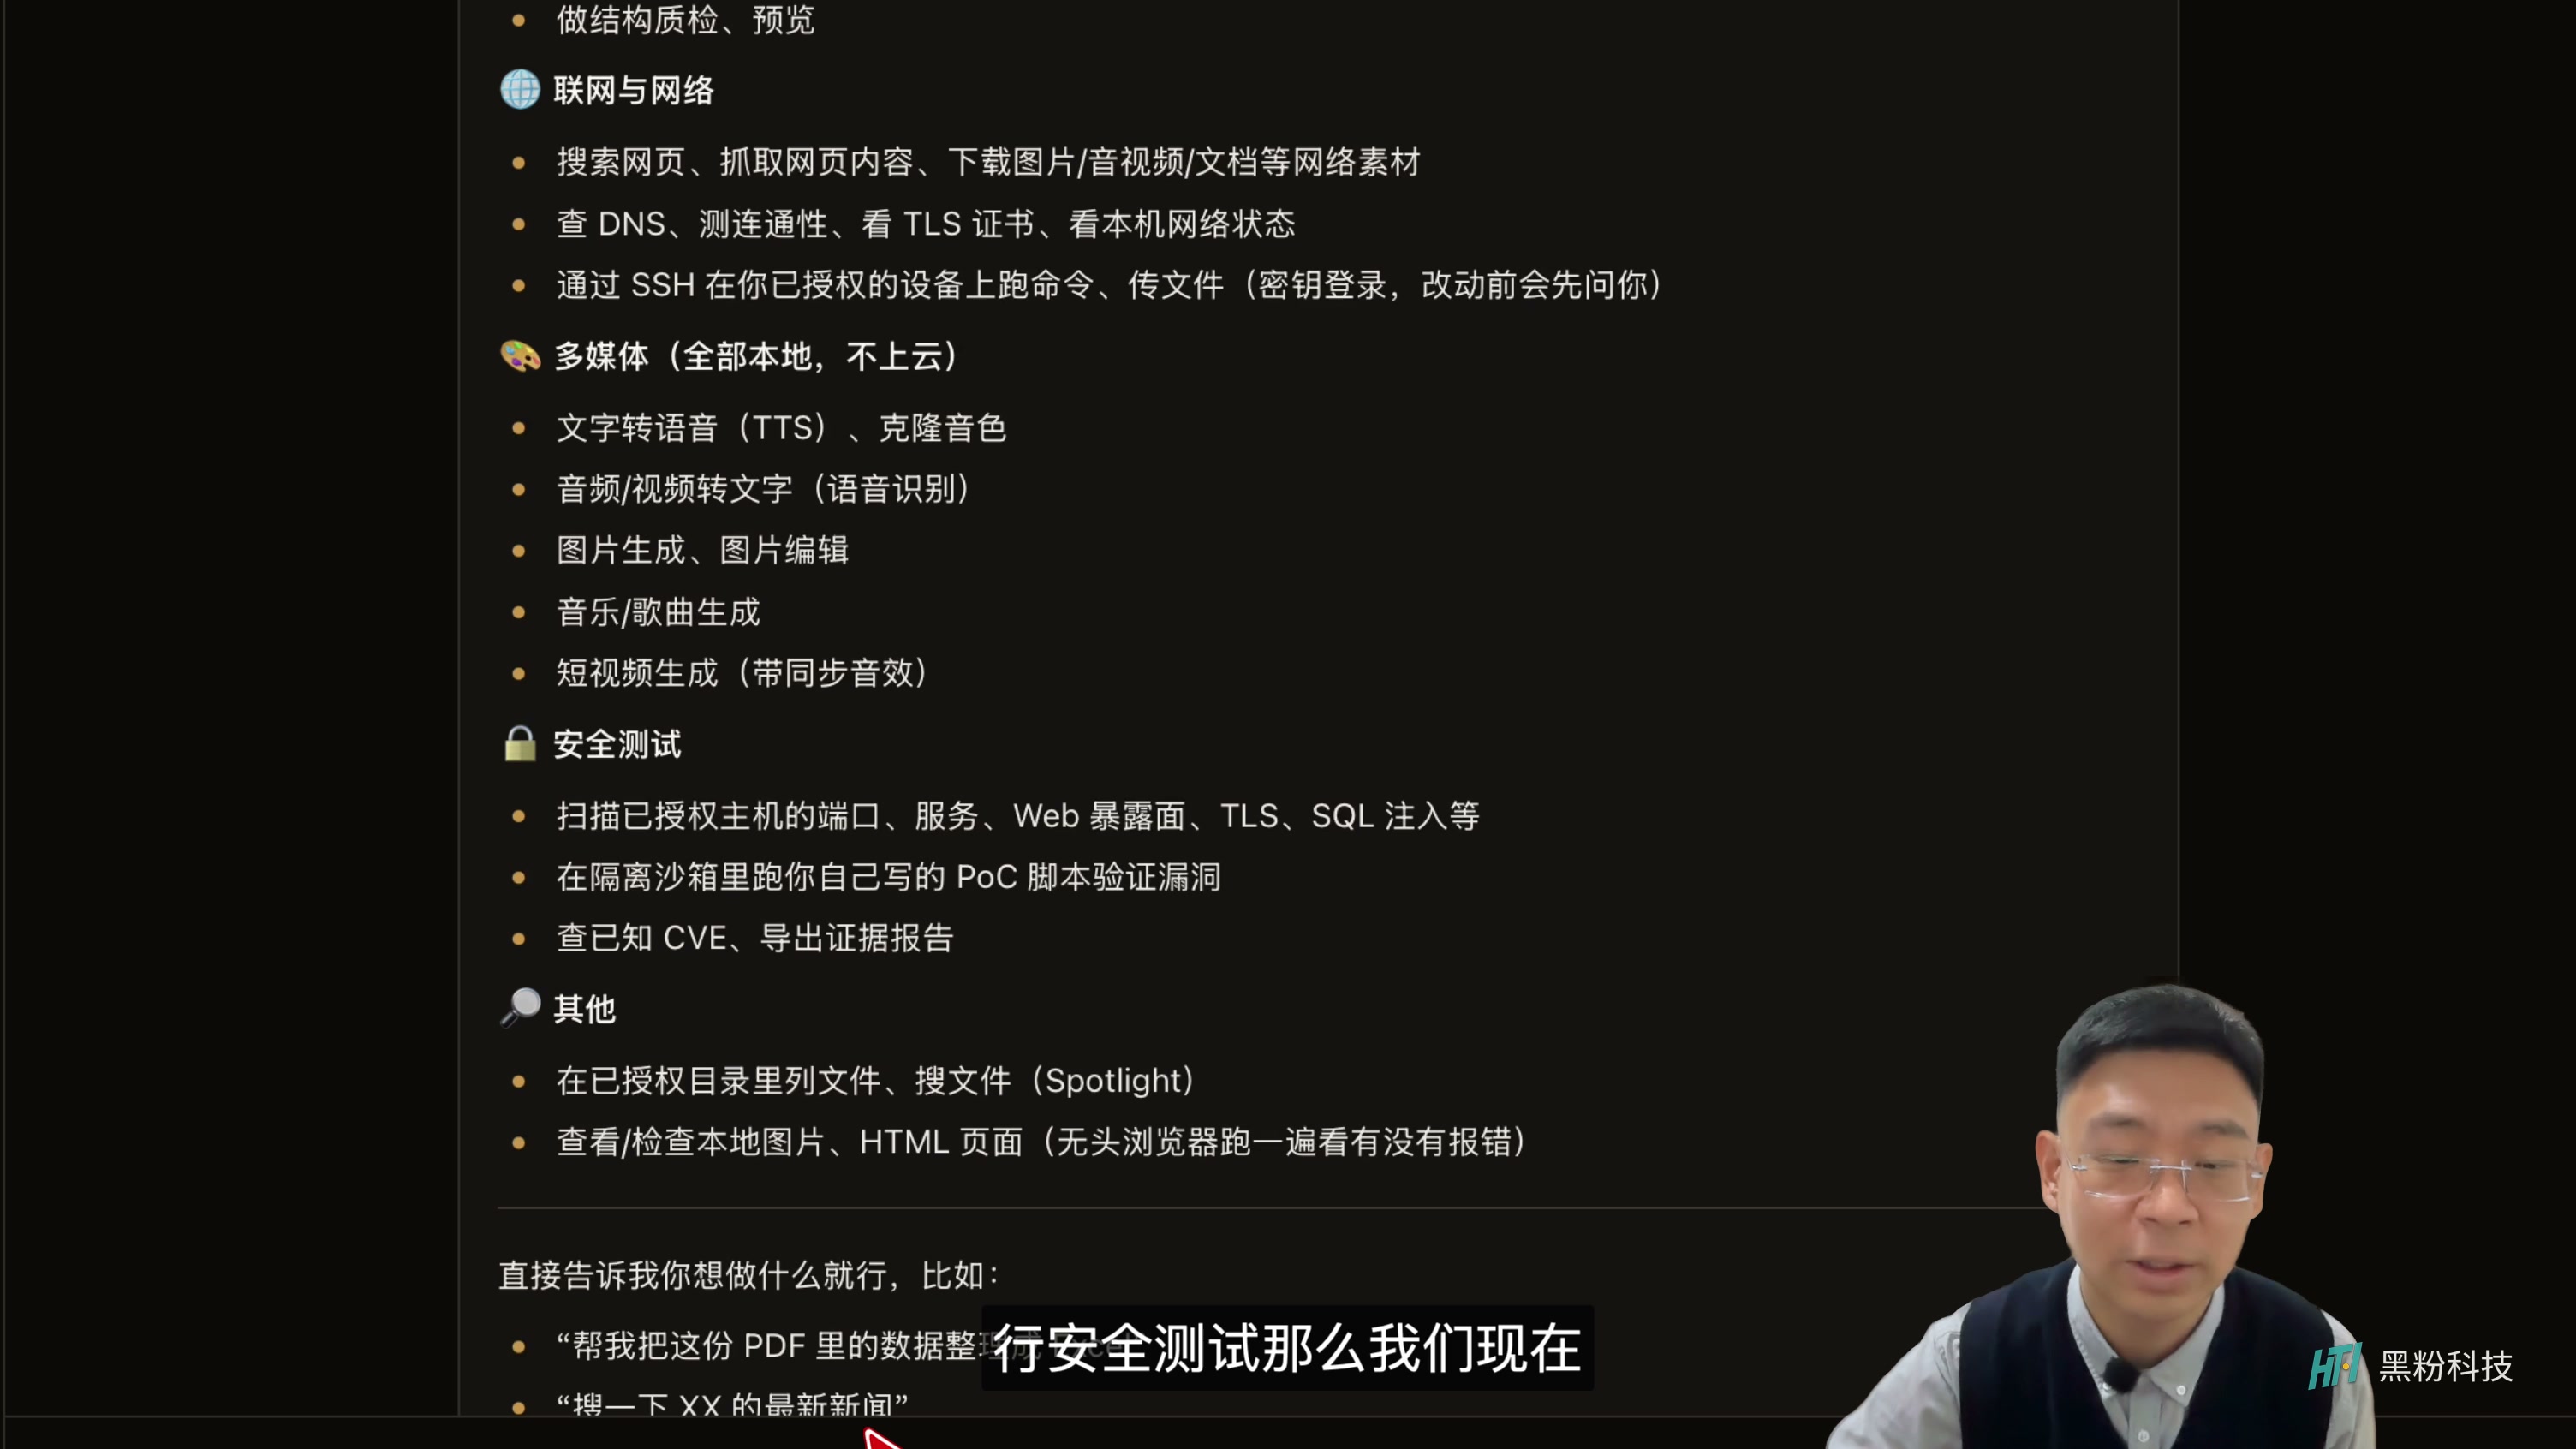
可以把这套关系想成一次设备体检:模型负责听懂问题、安排检查和解释结果;真正读取文件、核对组件、探测设备的是相应工具。模型回答得自信,不会自动让检查结果变准,最终还是要看工具输出和可回看的证据。
授权要落到具体目标,不能一句话把范围放开
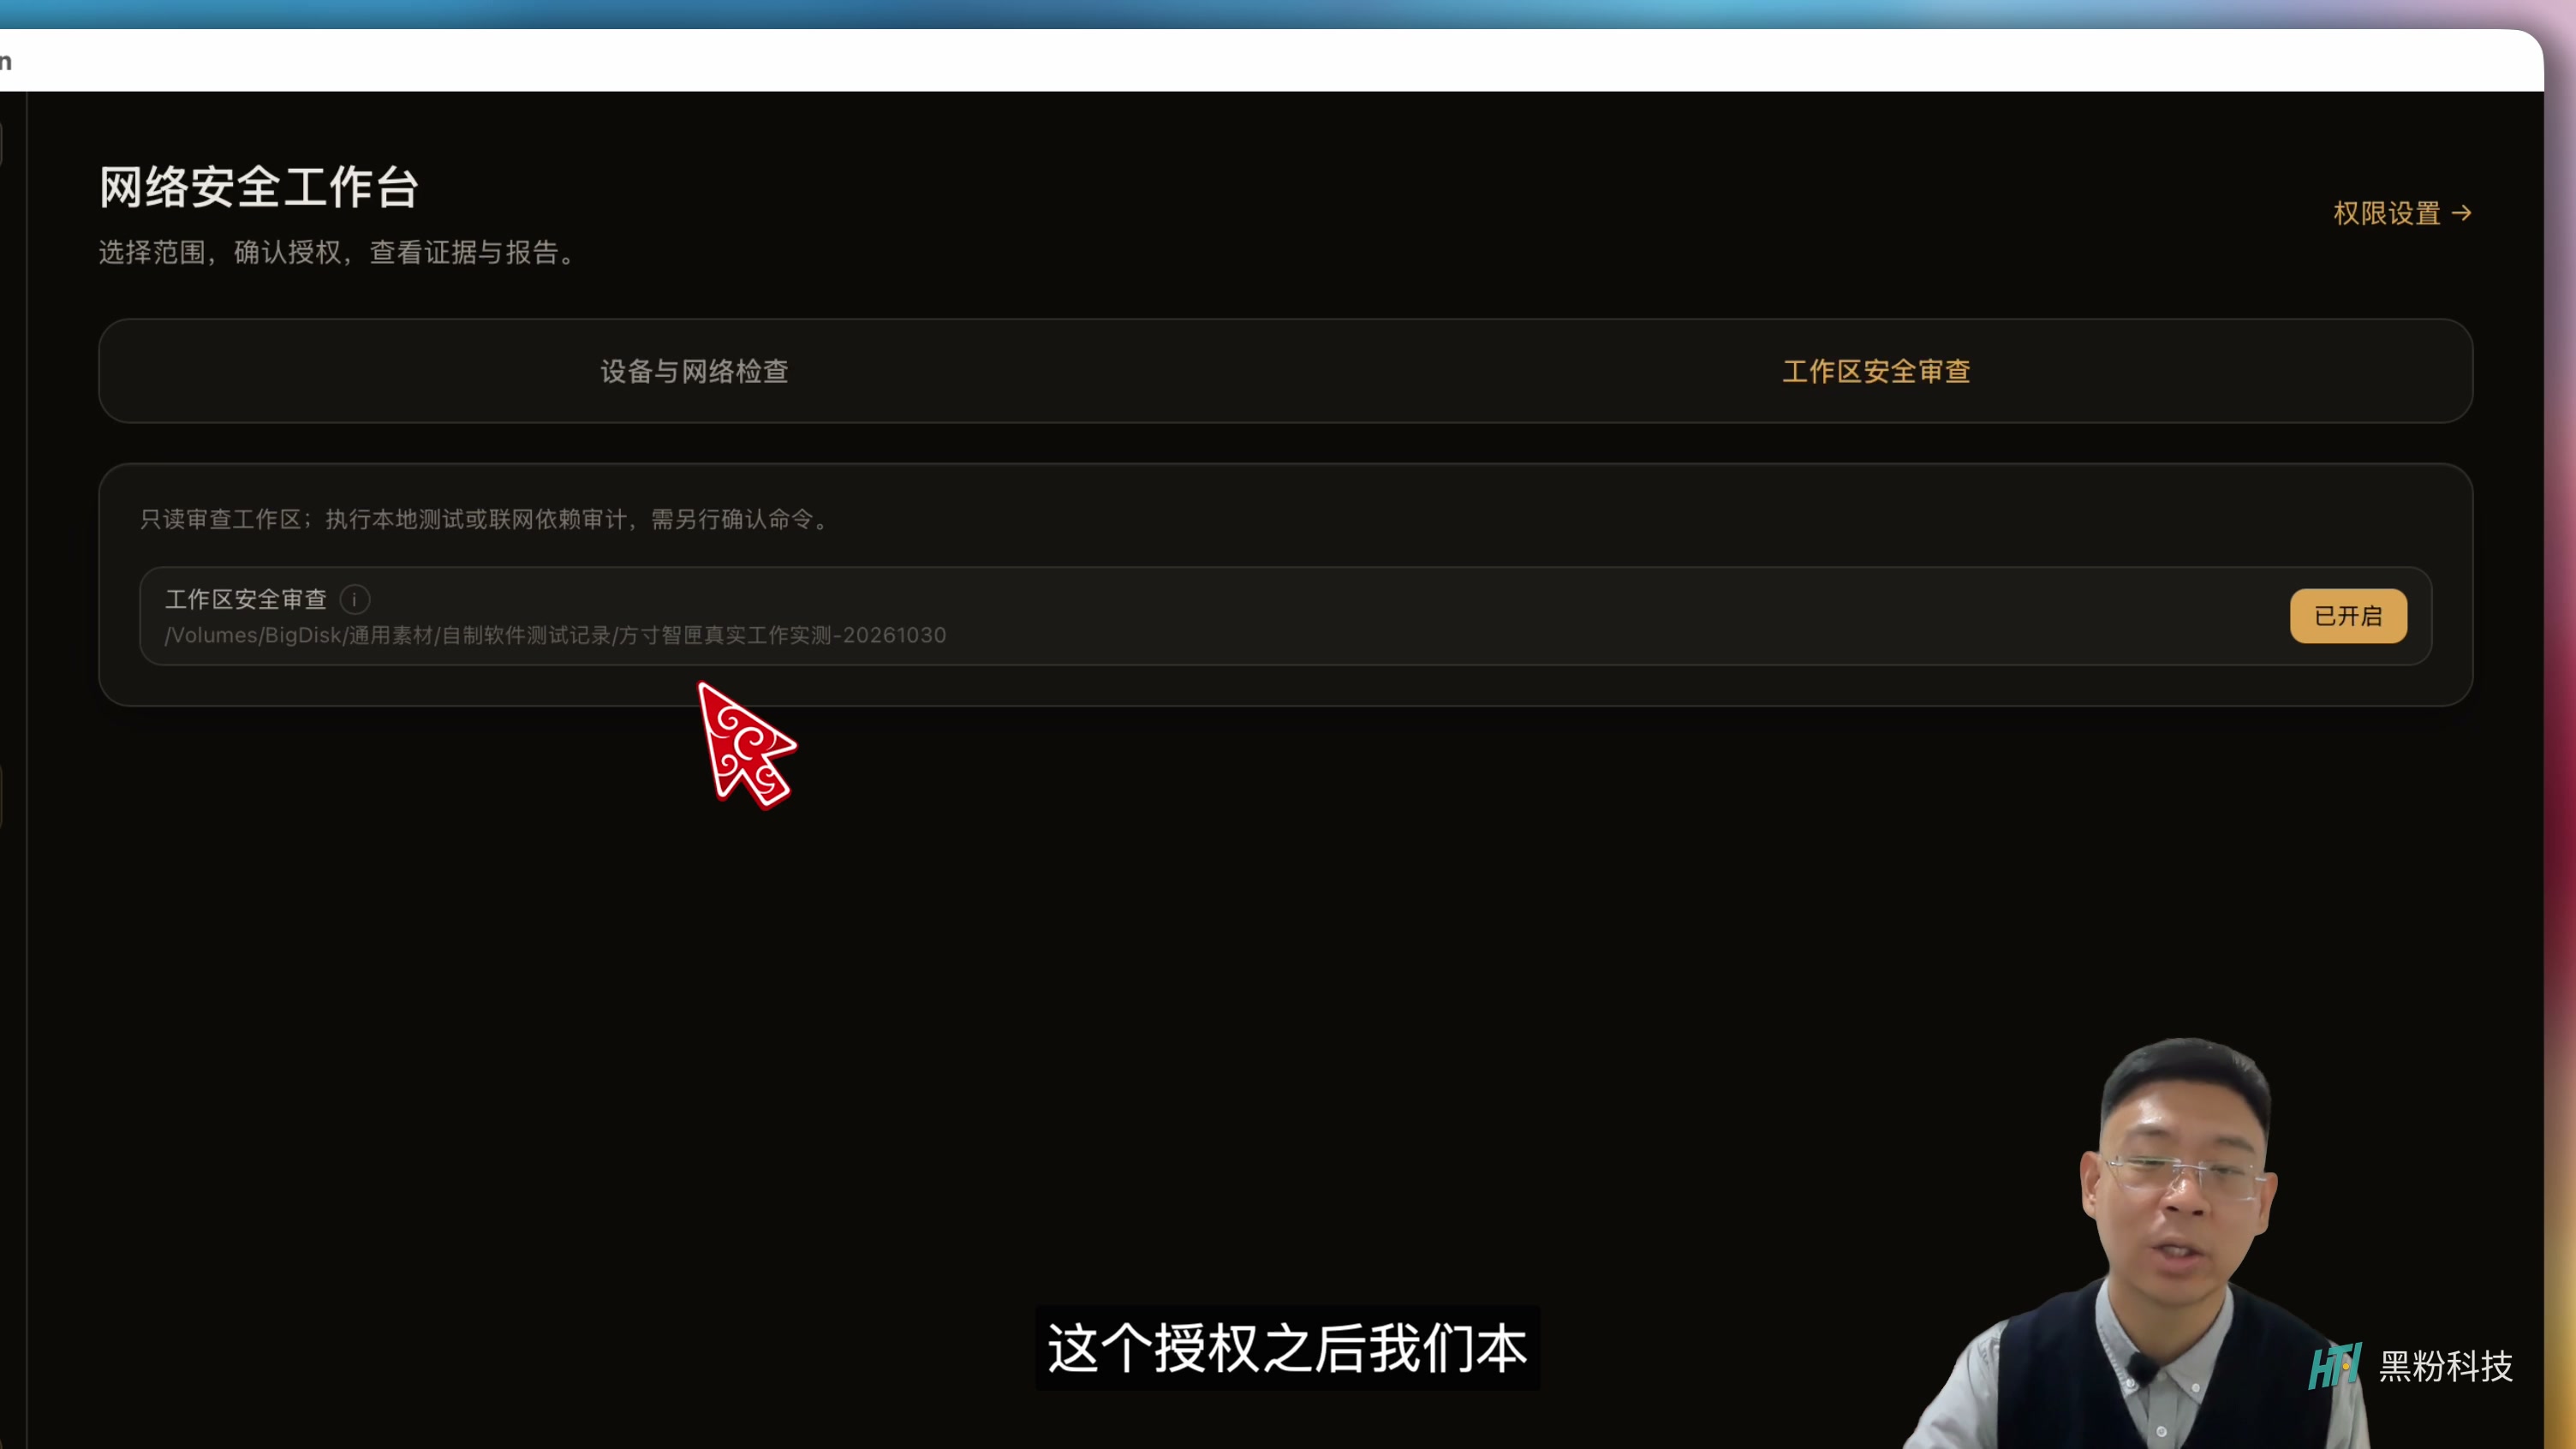
方寸智匣的网络安全区里,文件夹检查与设备、网络目标分开设置。检查自己的项目目录,就授权那个目录;检查自己的设备,就把对应目标加进去。不要因为菜单里有很多能力,就把所有权限一次打开。
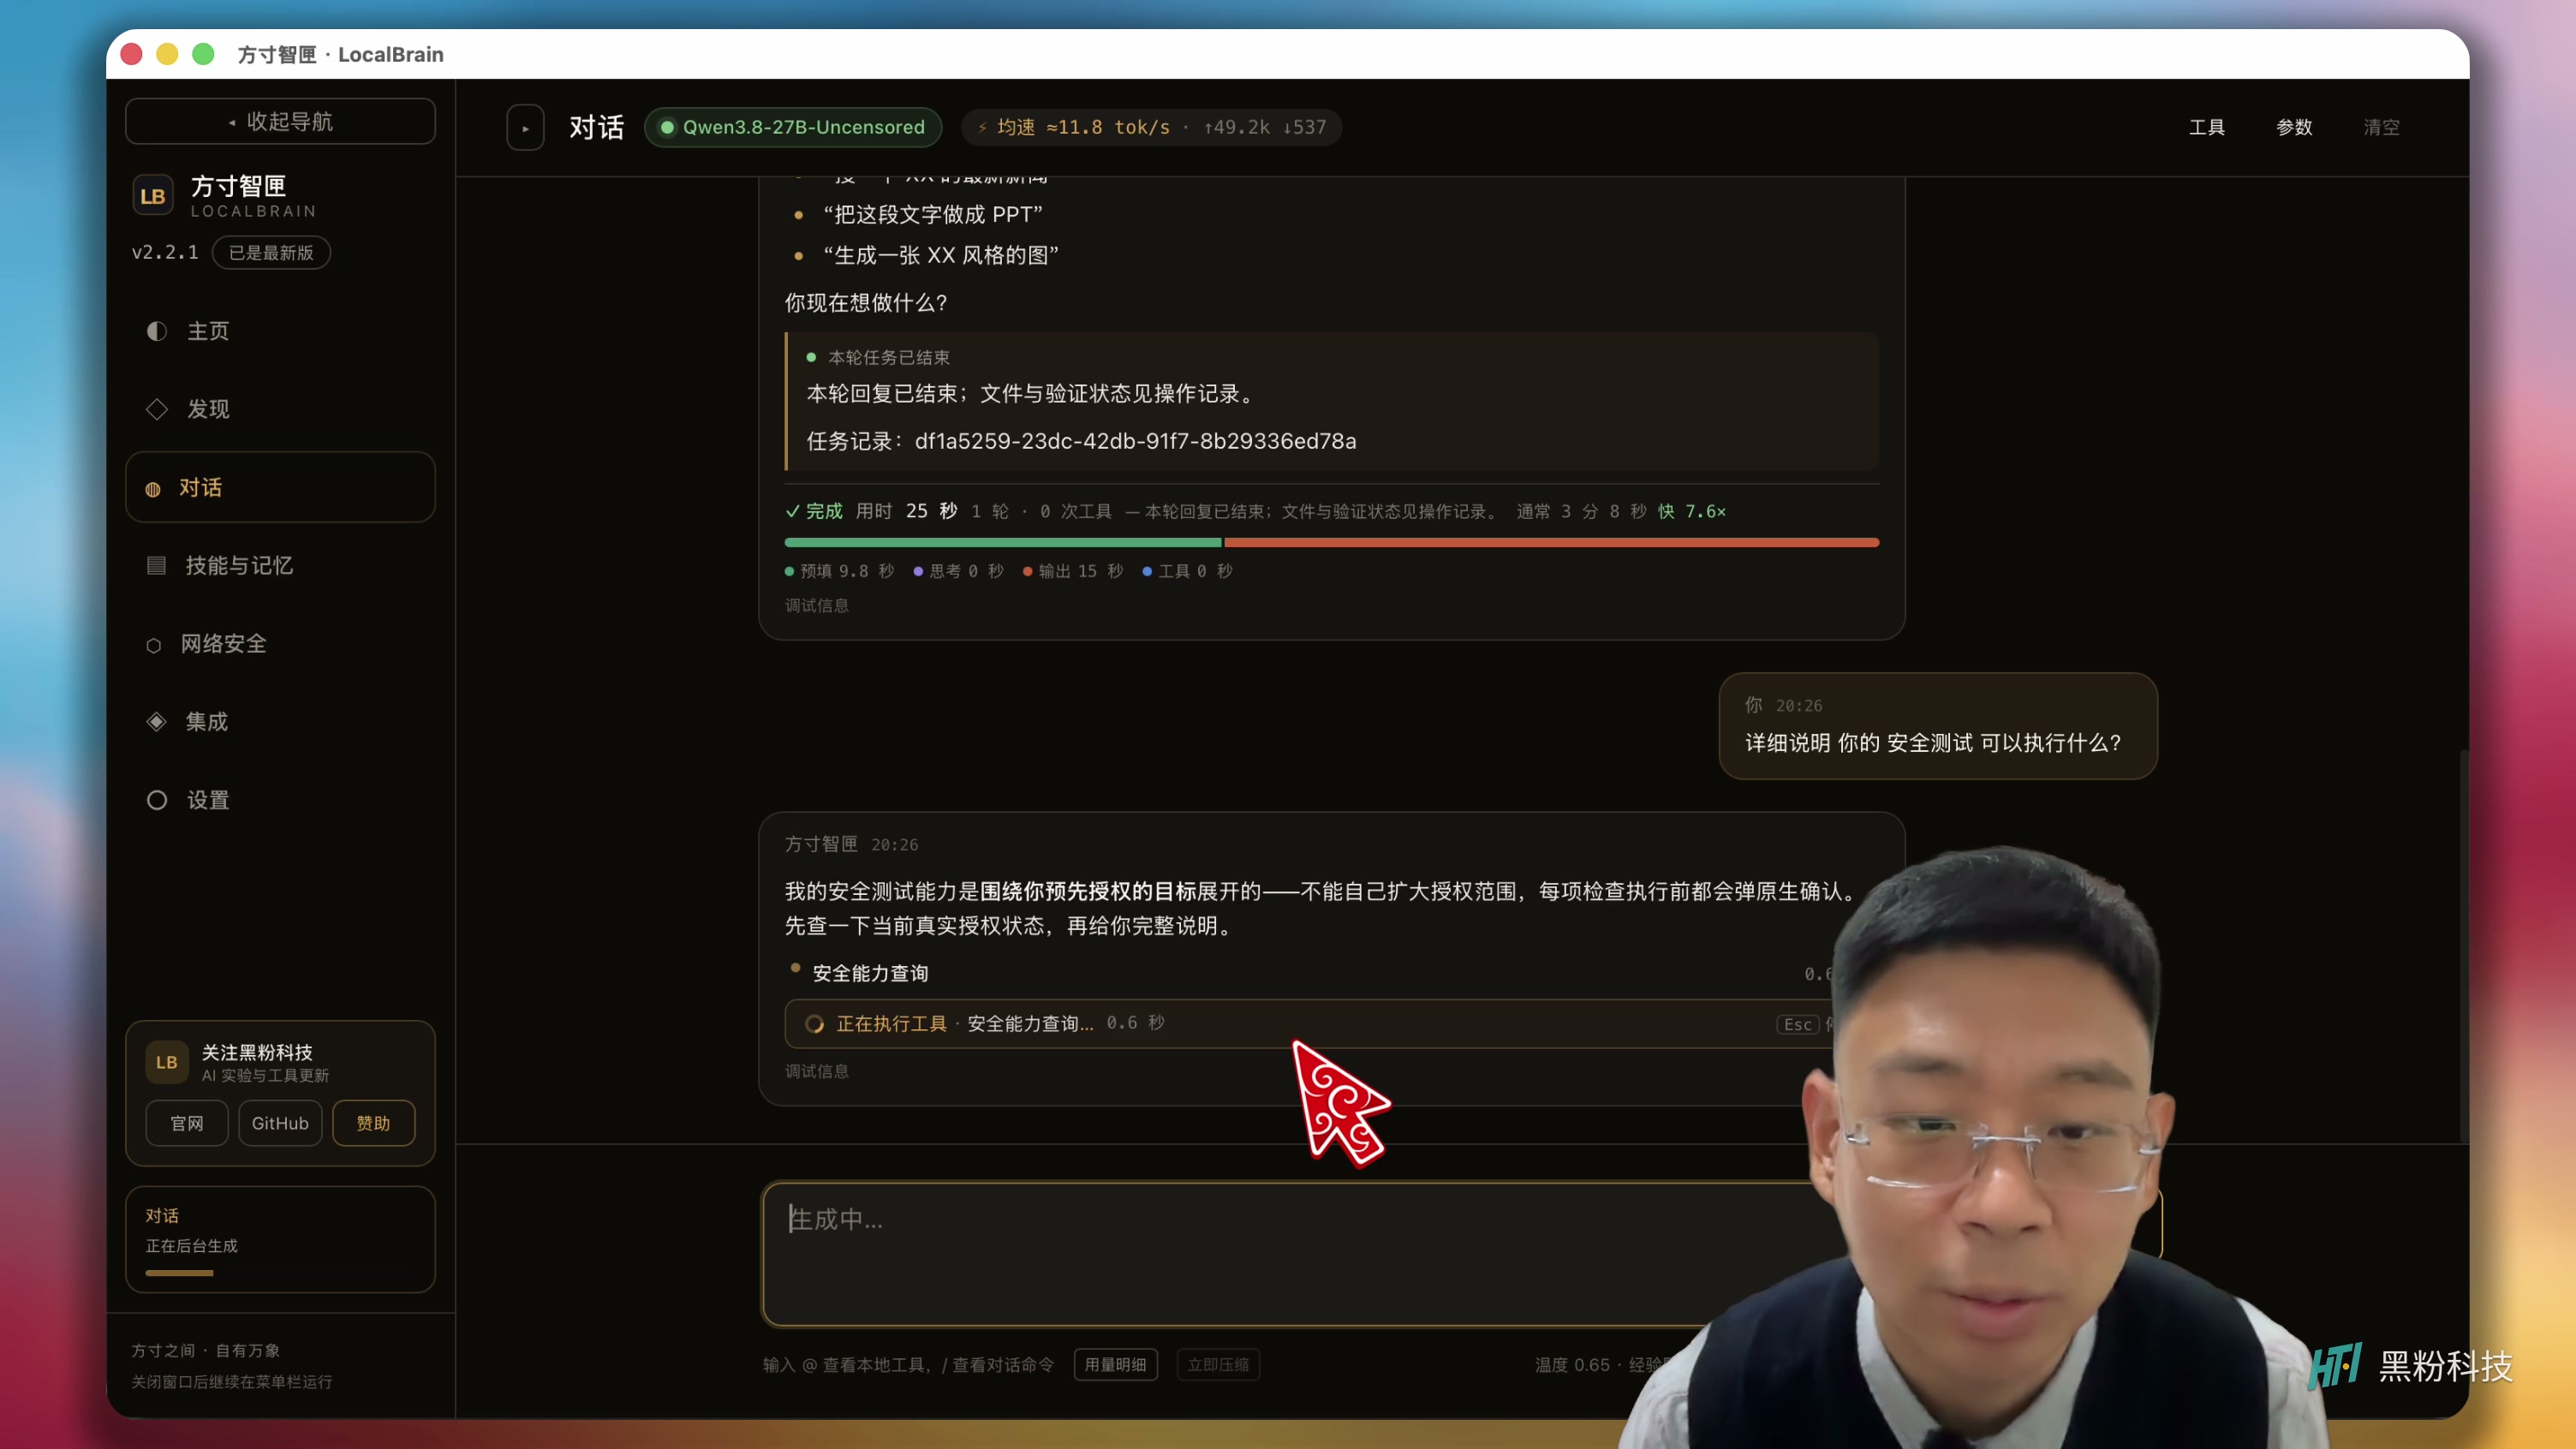
这就像请师傅上门检修:让他看客厅插座,不等于可以翻遍所有抽屉。把目标、检查类型和允许的动作写清楚,后续才知道一次操作是否越出了原本的安排。片中我明确要求只能使用预先授权的目标,不扩大范围。
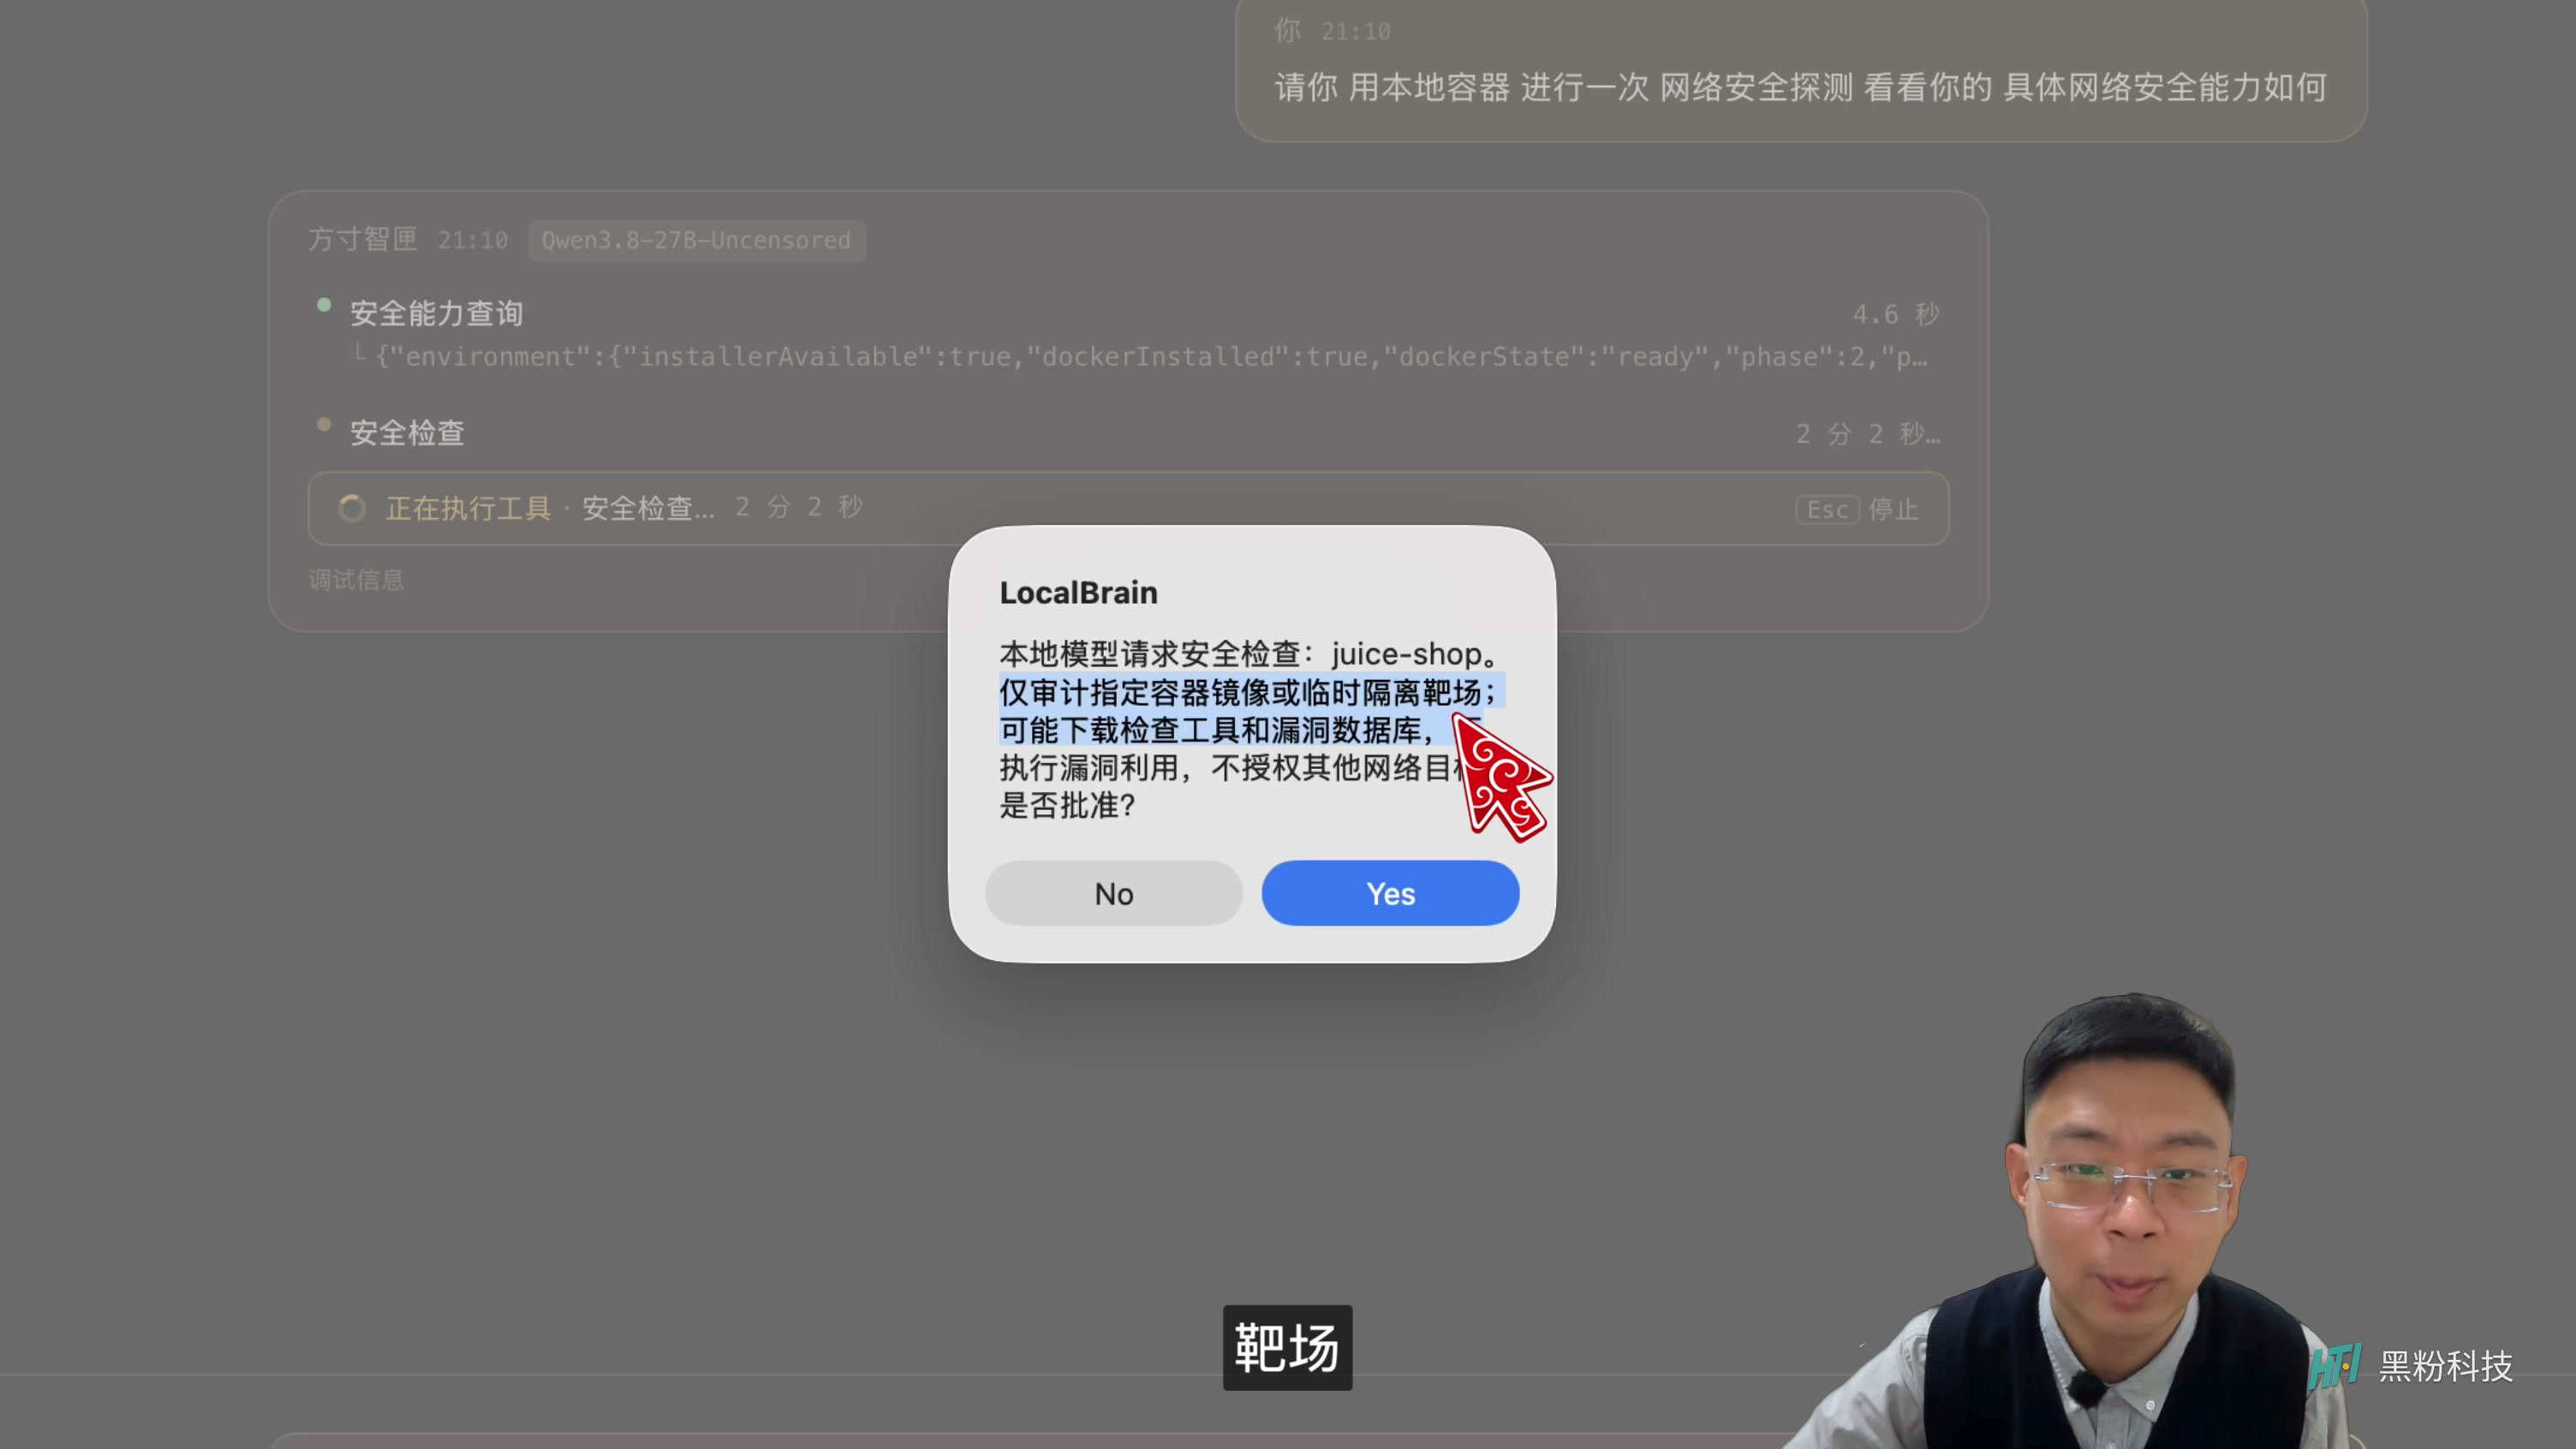
执行本地靶场任务时,软件仍会弹出确认,需要本人手动批准才继续。遇到这一步,先读清它准备下载什么、检查什么,再点批准;不因为任务来自本地模型就省掉确认。首次练习也更适合先用隔离靶场,而不是把公共网站当测试对象。
检查工具装在哪里,比“一键安装”四个字更重要
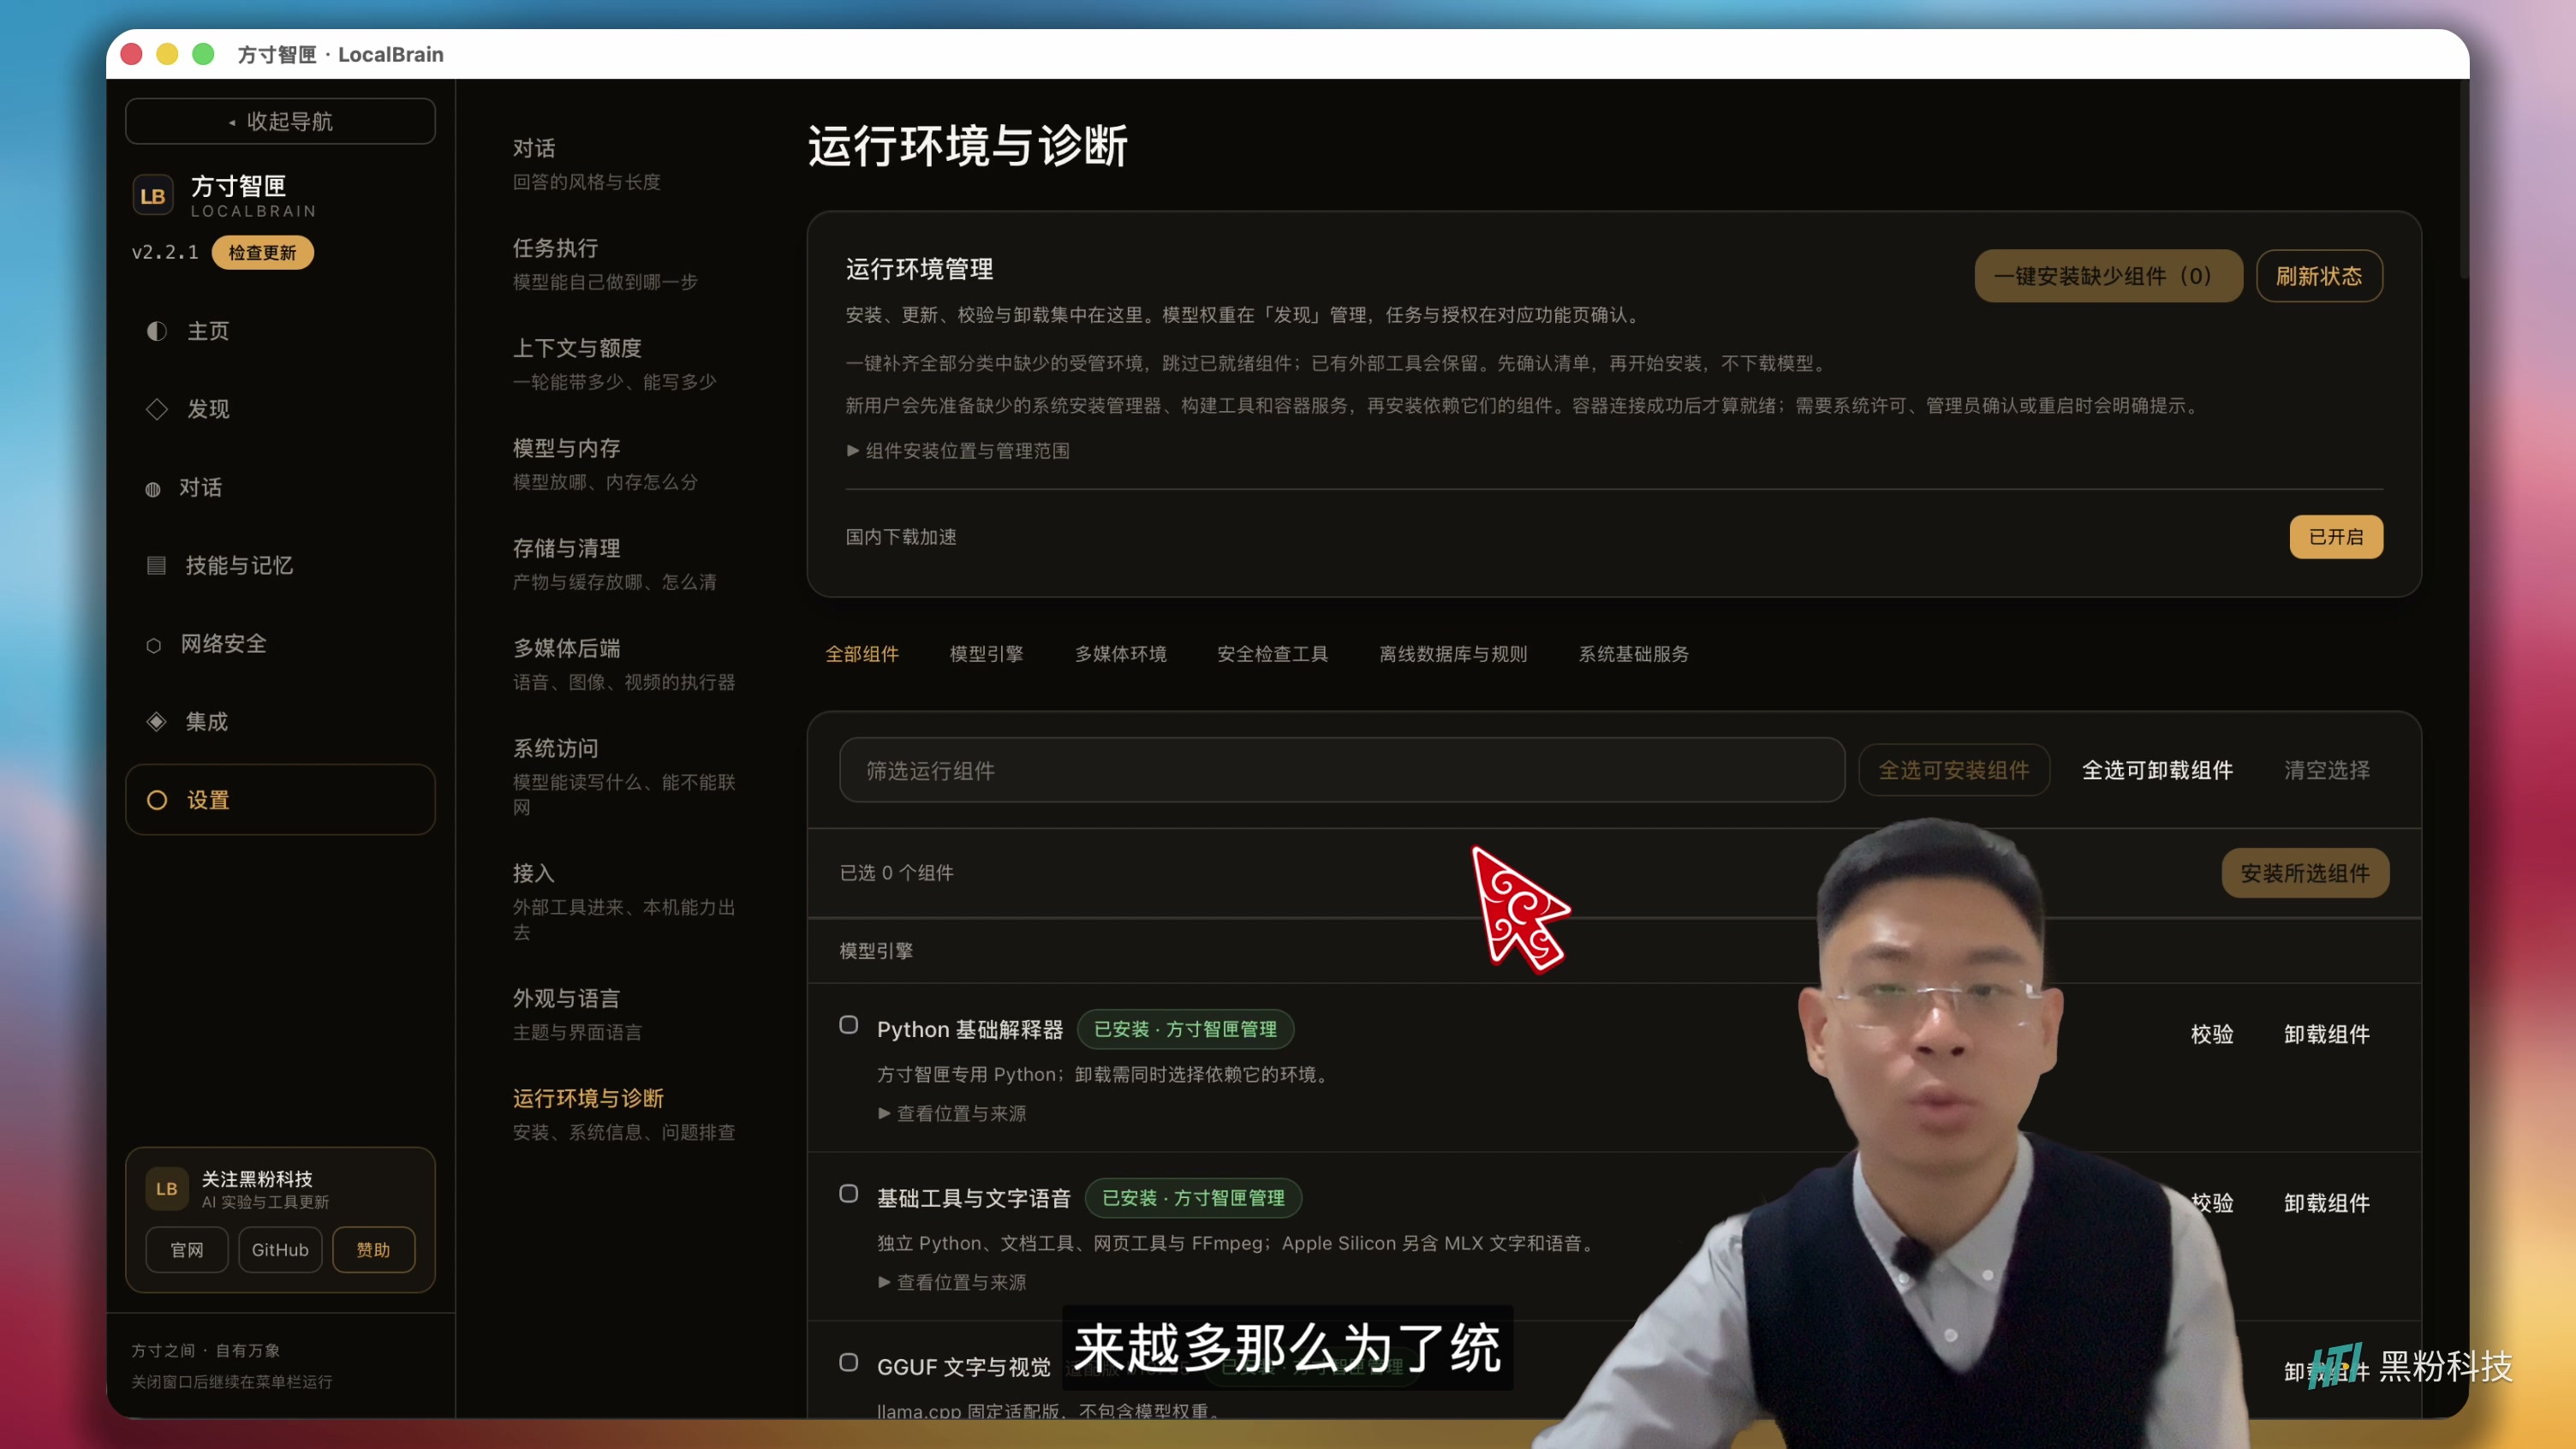
片中把配套组件集中到“运行环境与诊断”里。缺什么、是否就绪,都先在这里看,再选择单项或批量安装。安卓设备、离线漏洞库和隔离执行环境承担不同工作,不是装了一个大模型,所有工具就自动齐全。
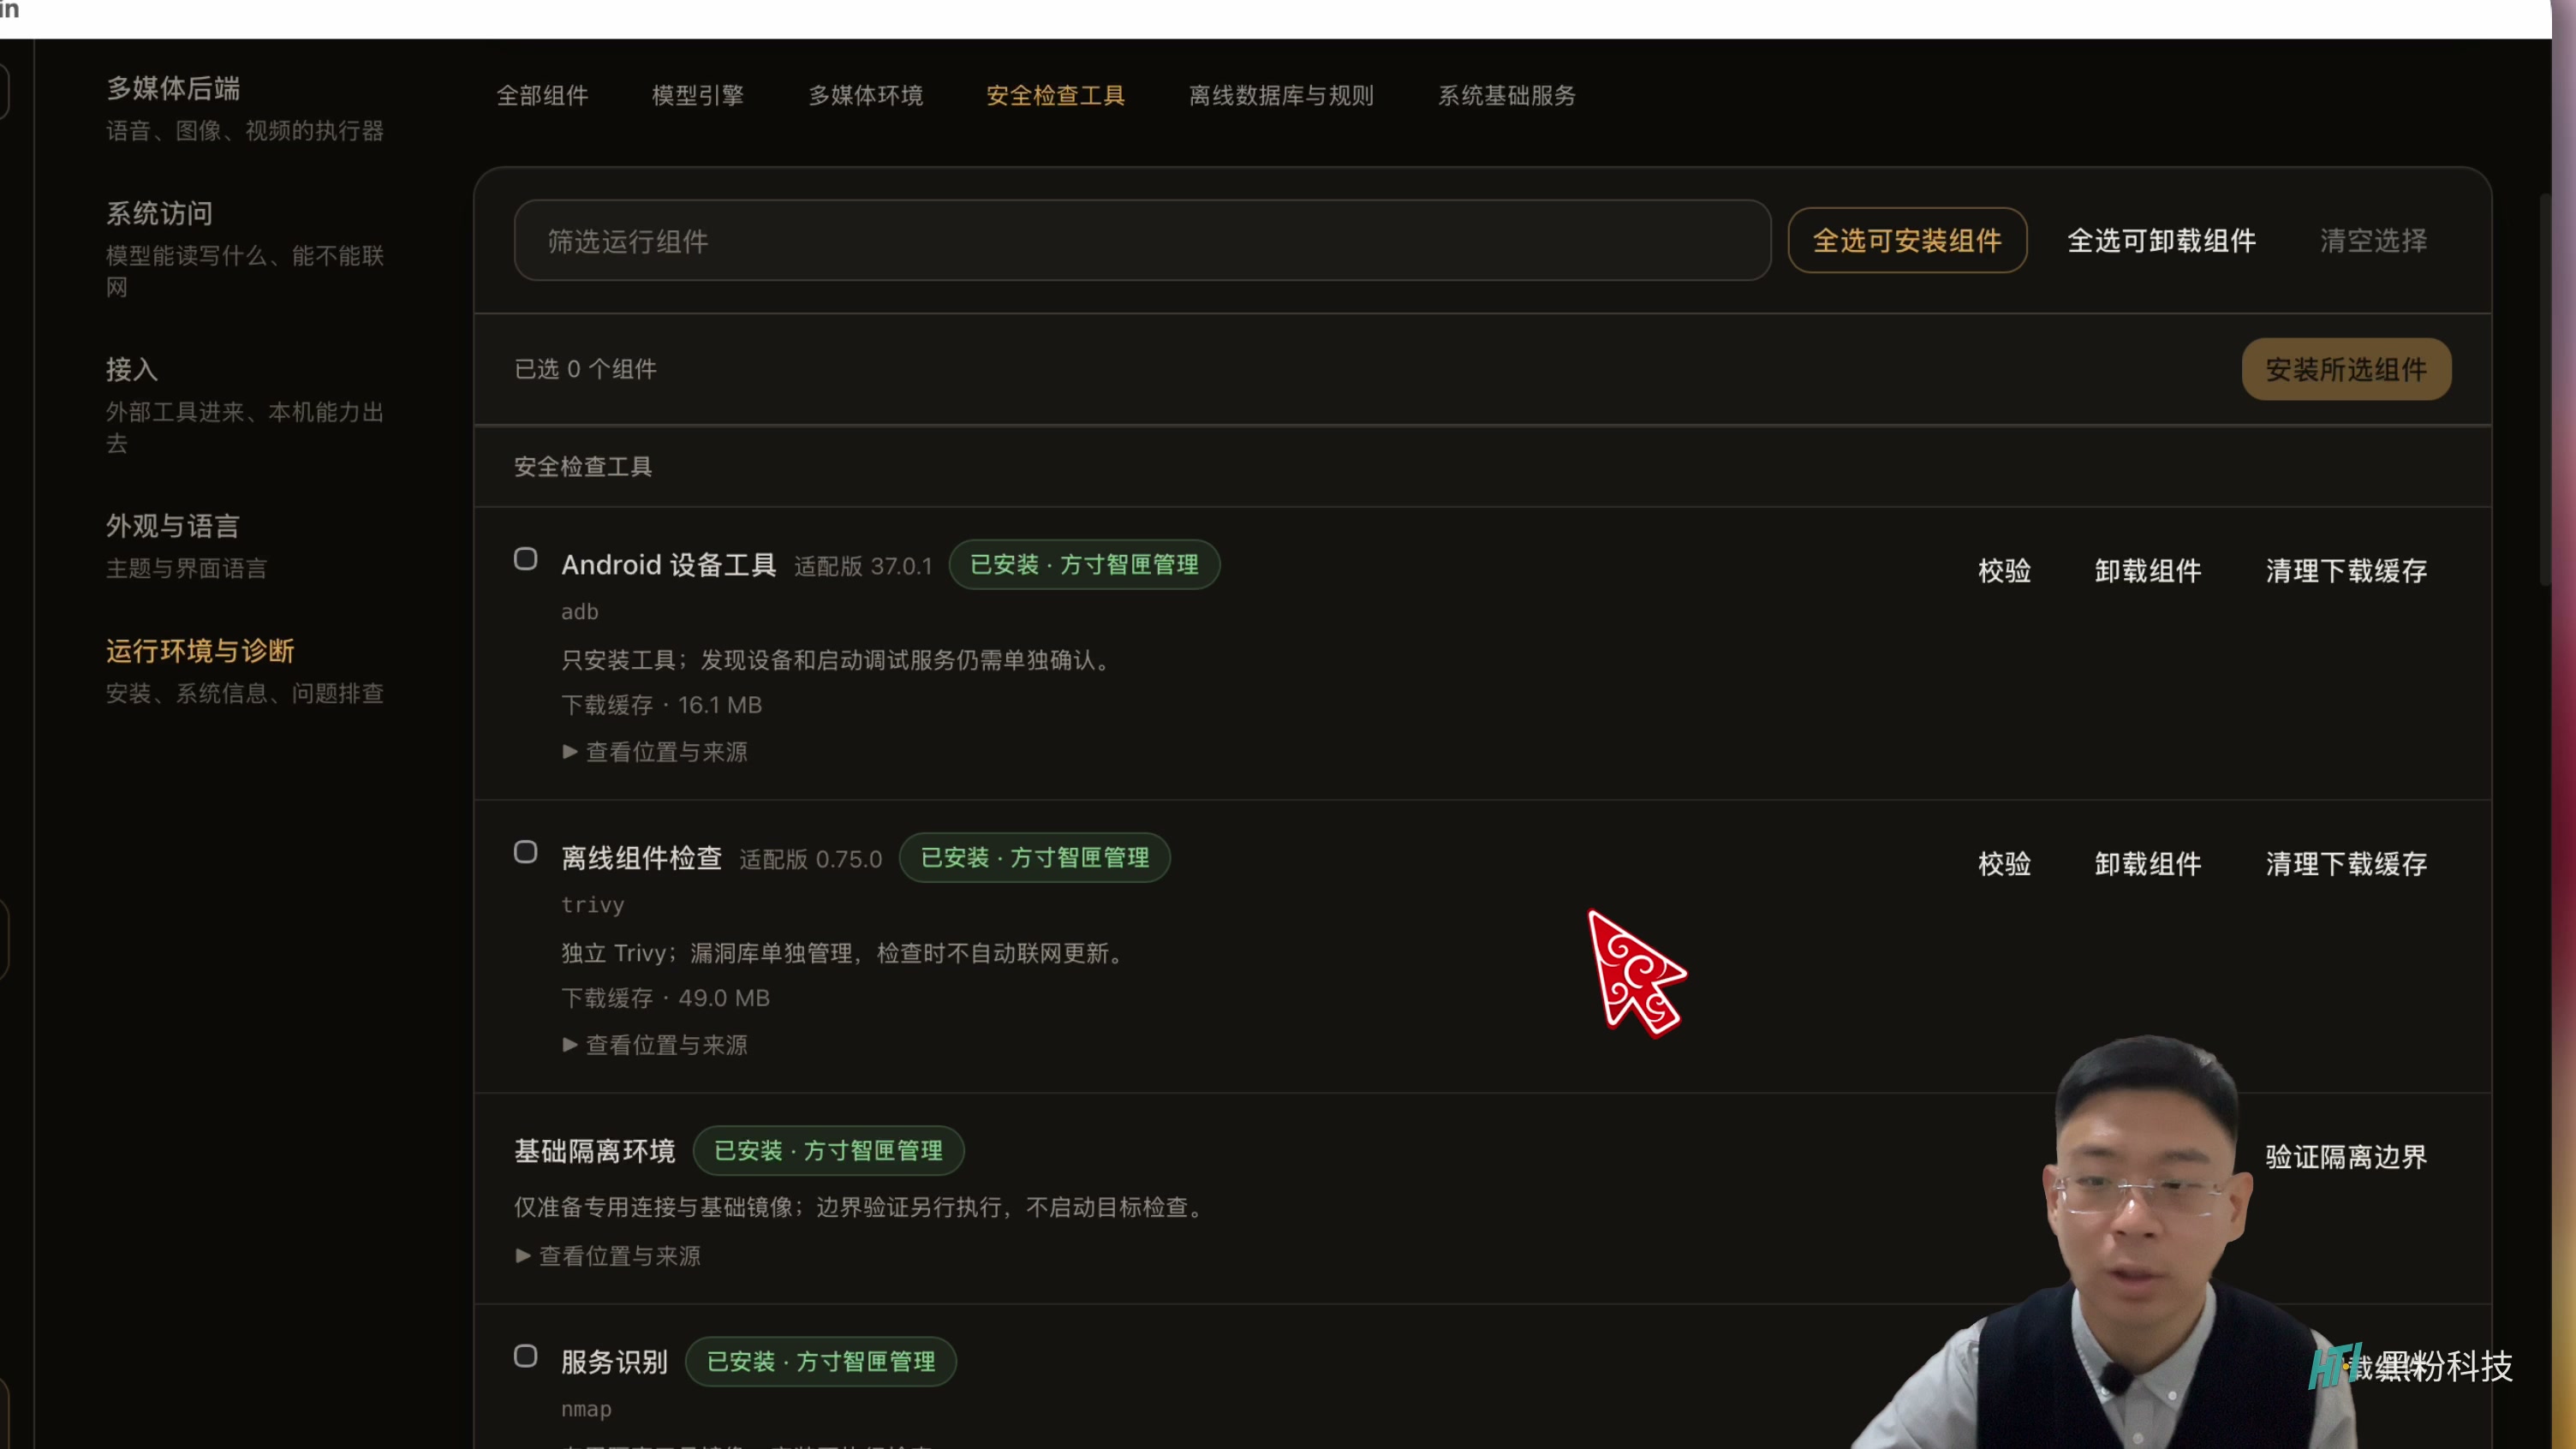
我现场移除了一项组件,再通过界面重新安装,用这个过程确认下载与恢复入口。相关检查工具按容器镜像组织,想删除时可以移除对应镜像,减少依赖散落到日常系统里的影响。
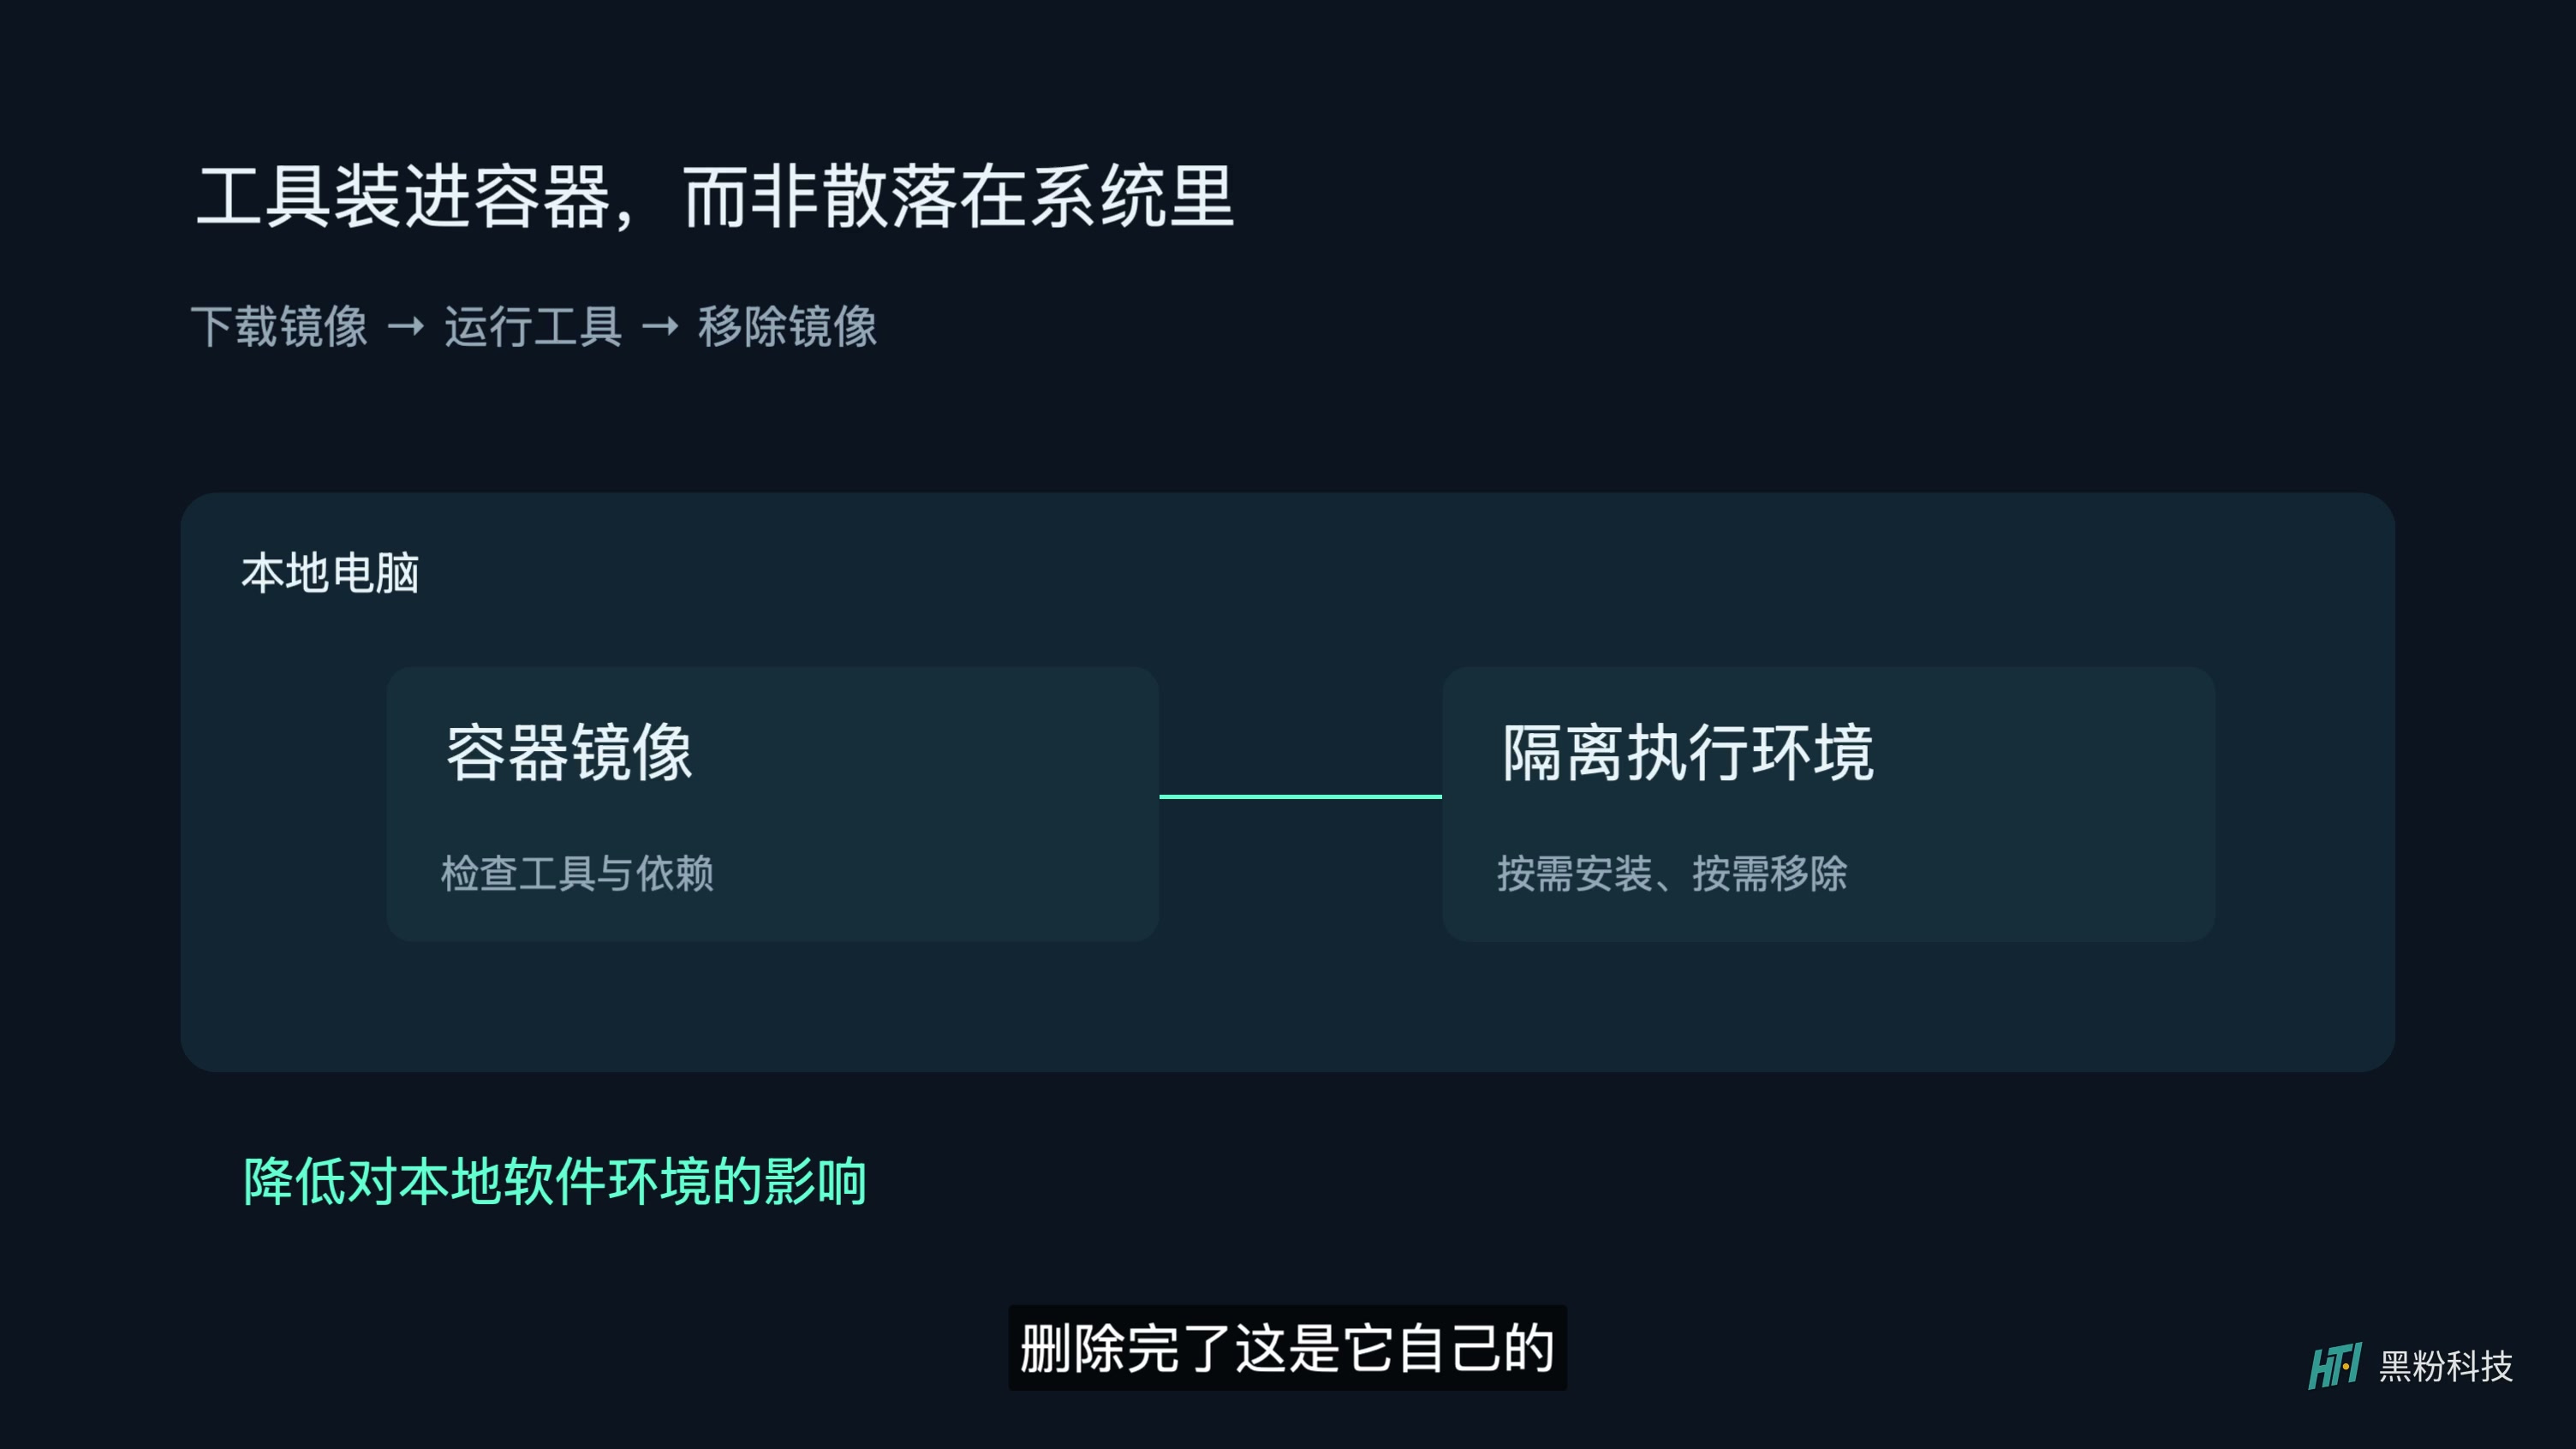
可以把容器理解成一间单独整理好的工具间:里面放着这项工作需要的工具与依赖,用完可以整体收起。但工具间并不自动决定师傅能走进哪个房间——容器隔离和目标授权仍要一起配置。下载组件也可能需要联网,不能把“本地推理”理解成整条流程永远不访问网络。
184条提示:先看检查口径,再看严重等级
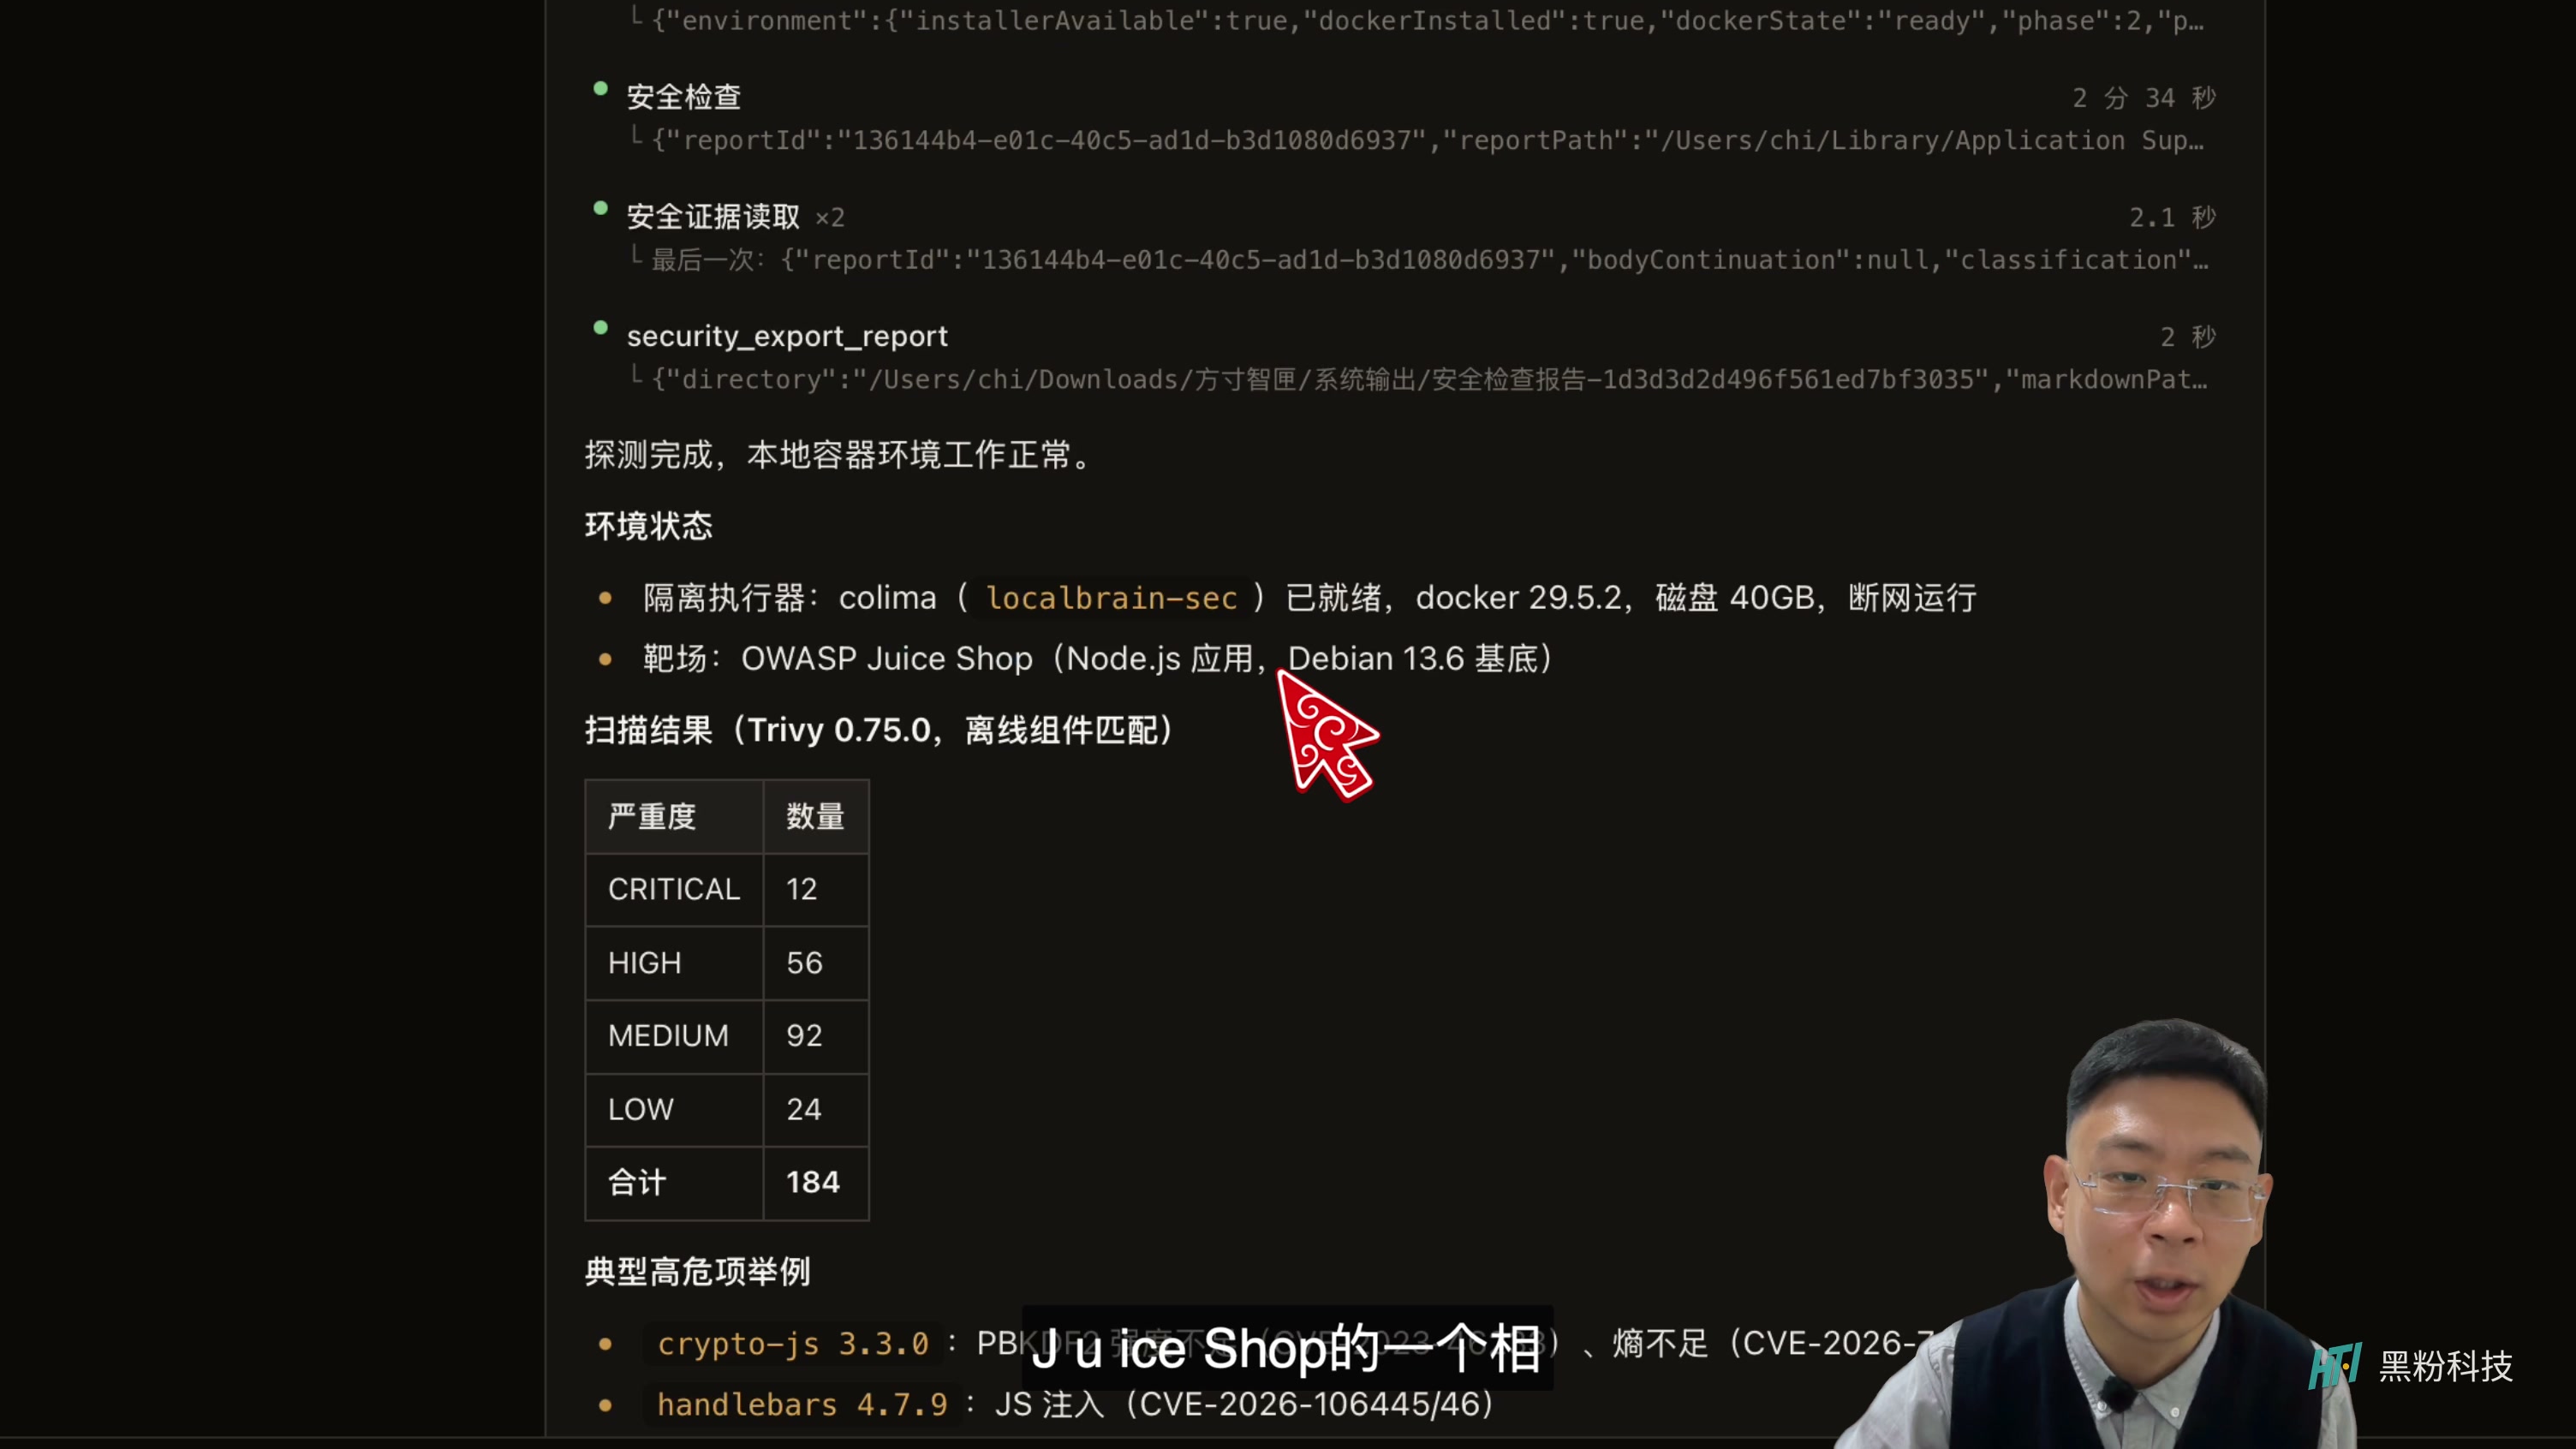
这次靶场使用OWASP Juice Shop。项目本身就是为安全学习和练习准备的应用;想了解它的用途,可以直接看Juice Shop项目说明。片中结果明确写着“离线组件匹配”,所用工具是Trivy,提示分成12条严重、56条高危、92条中危和24条低危,合计184条。
这里最容易看错的,是把“组件与已知问题条目匹配”直接读成“184个都已在这台机器上验证可利用”。组件版本、运行配置、功能是否被调用,以及实际可触达范围,都会改变某条提示的实际影响。严重等级适合帮助排先后顺序,不能替代后续核实。
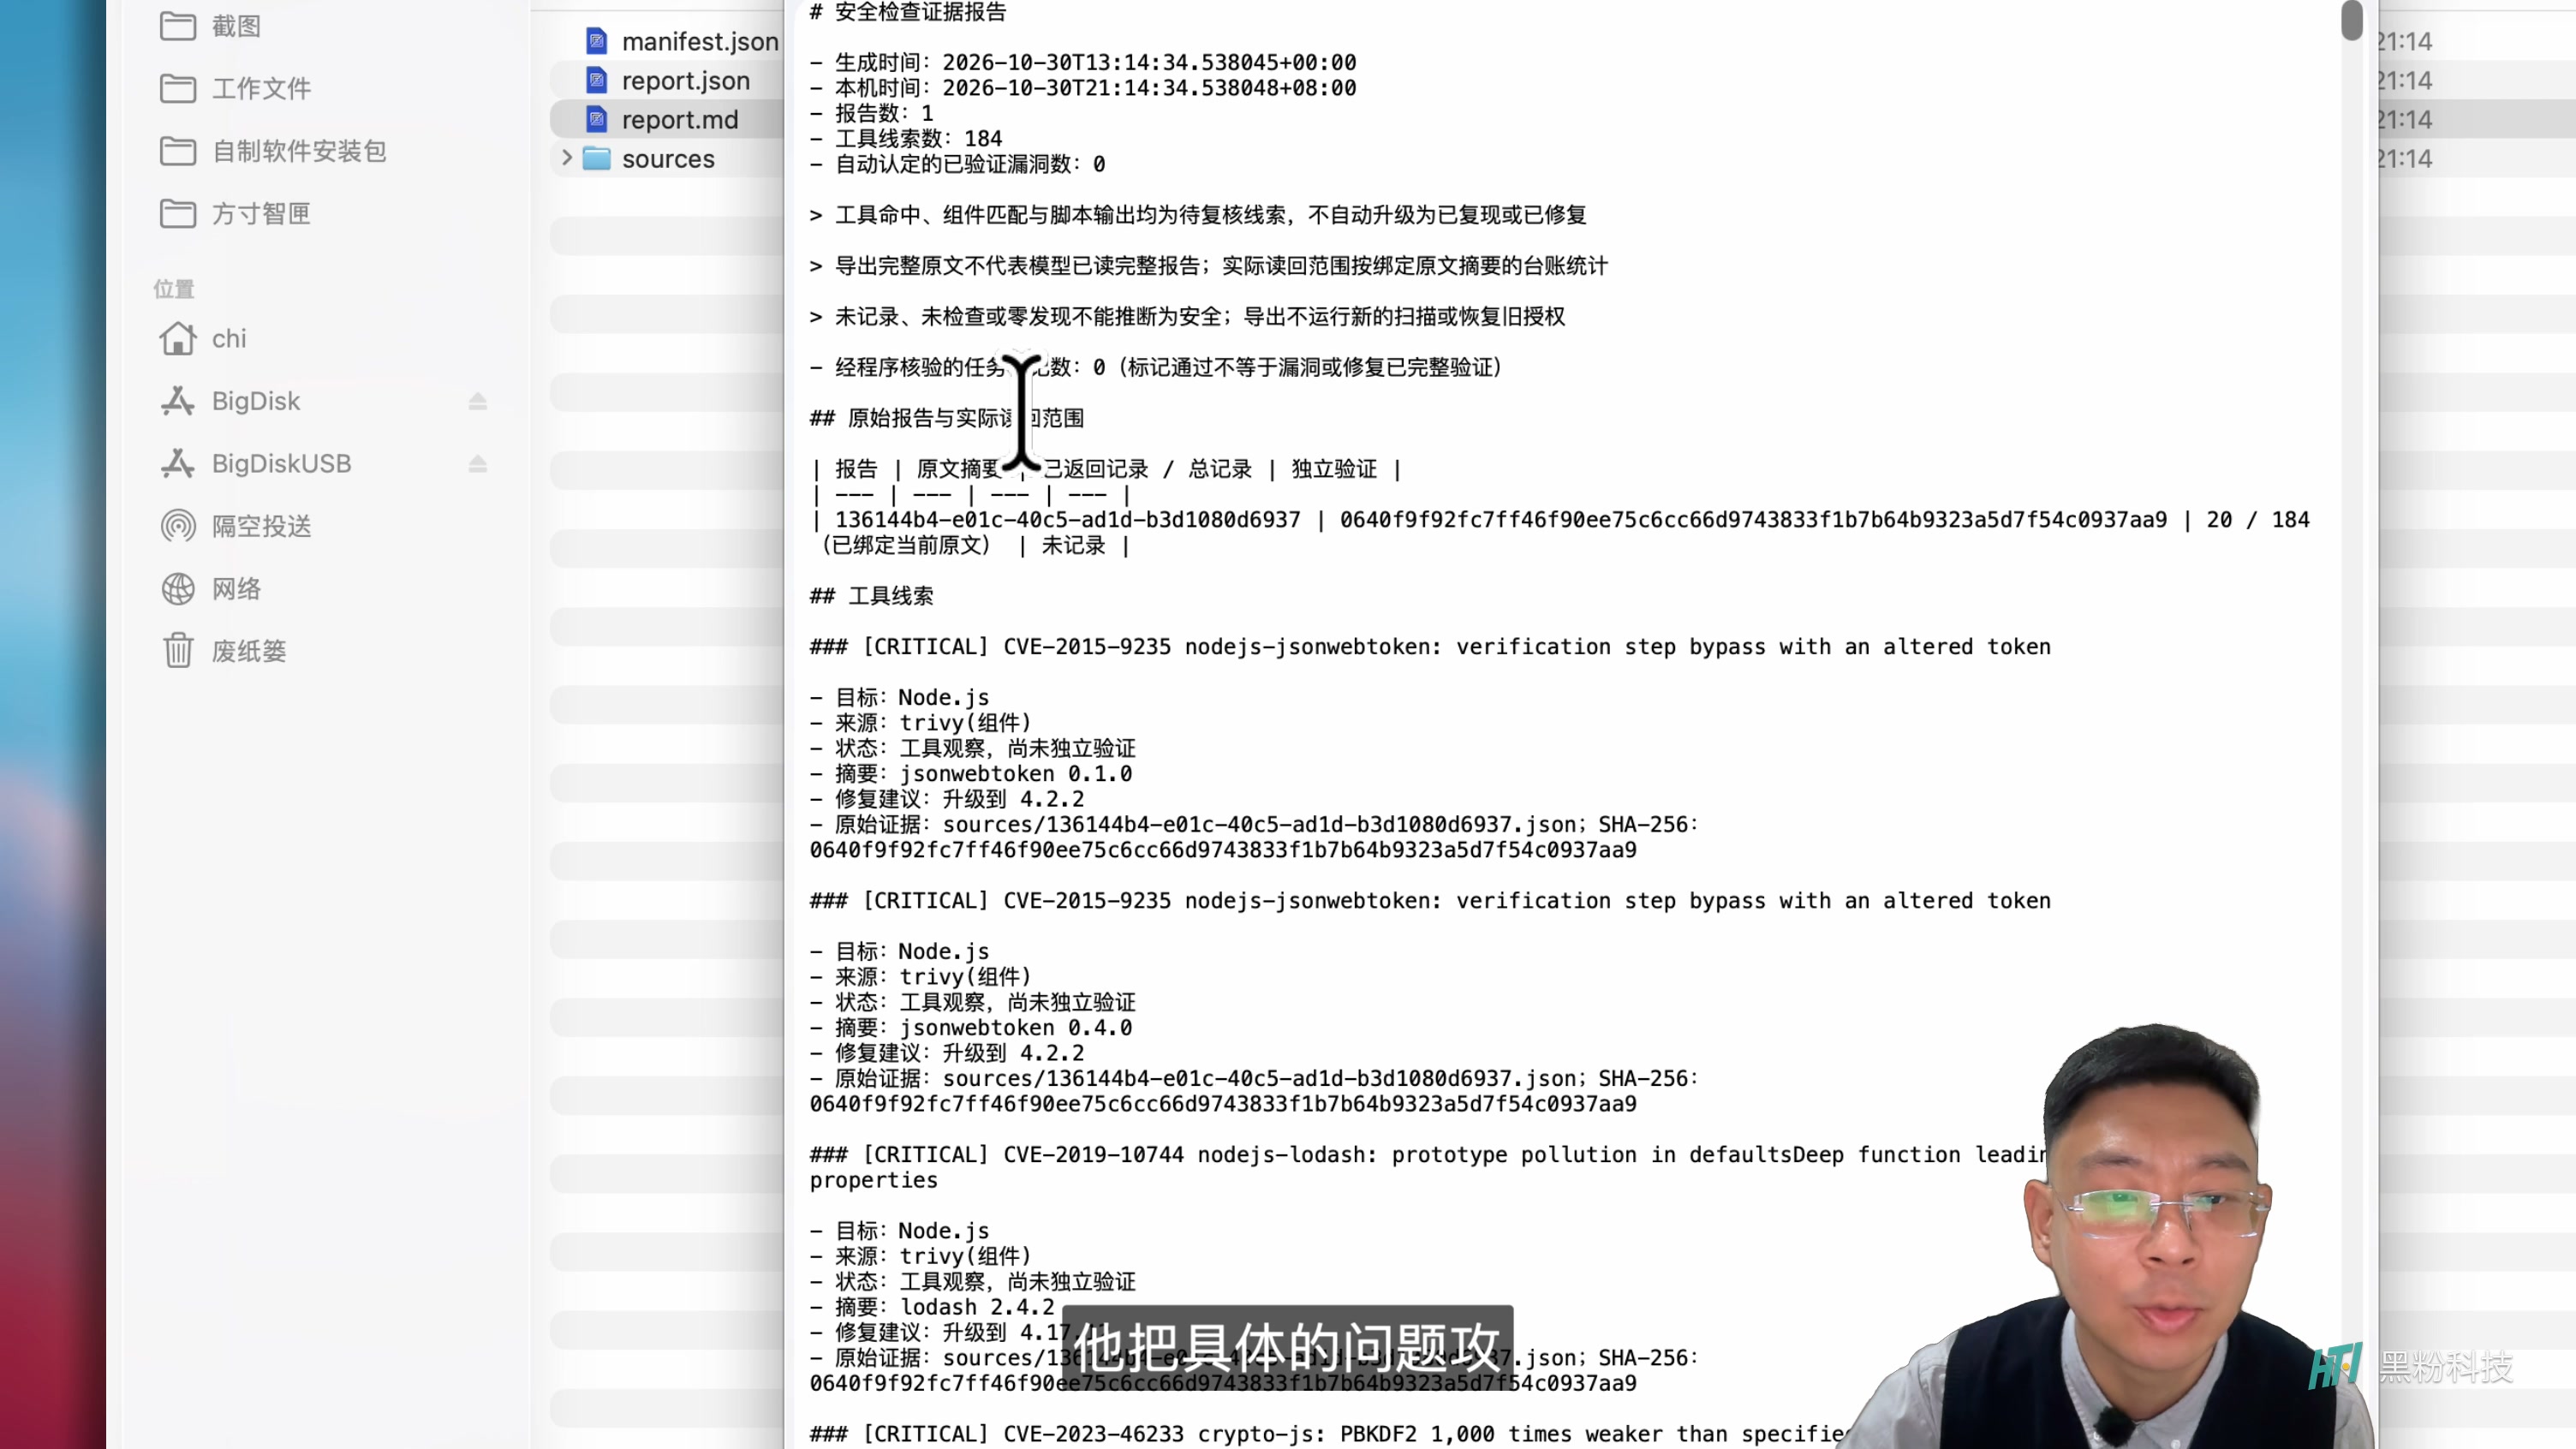
所以我没有停在聊天窗口的总结,而是打开导出的报告。读报告时,先找受影响对象,再找检测依据、适用条件和建议。只看到一个醒目的漏洞编号,往往还不足以决定该不该停服务;看到明确的组件版本、配置位置和可复核现象,才更接近一项可以处理的工作。
模型很适合把陌生术语解释成能读懂的话,也适合把报告整理成待办清单。修复则要回到相应组件或设备的正规更新、配置和验证流程。不要照着聊天答案在生产环境里尝试破坏性操作,也别把报告里写出的路径、令牌或设备标识直接公开。
换到自家设备,关注点从“数量”变成了“暴露了什么”
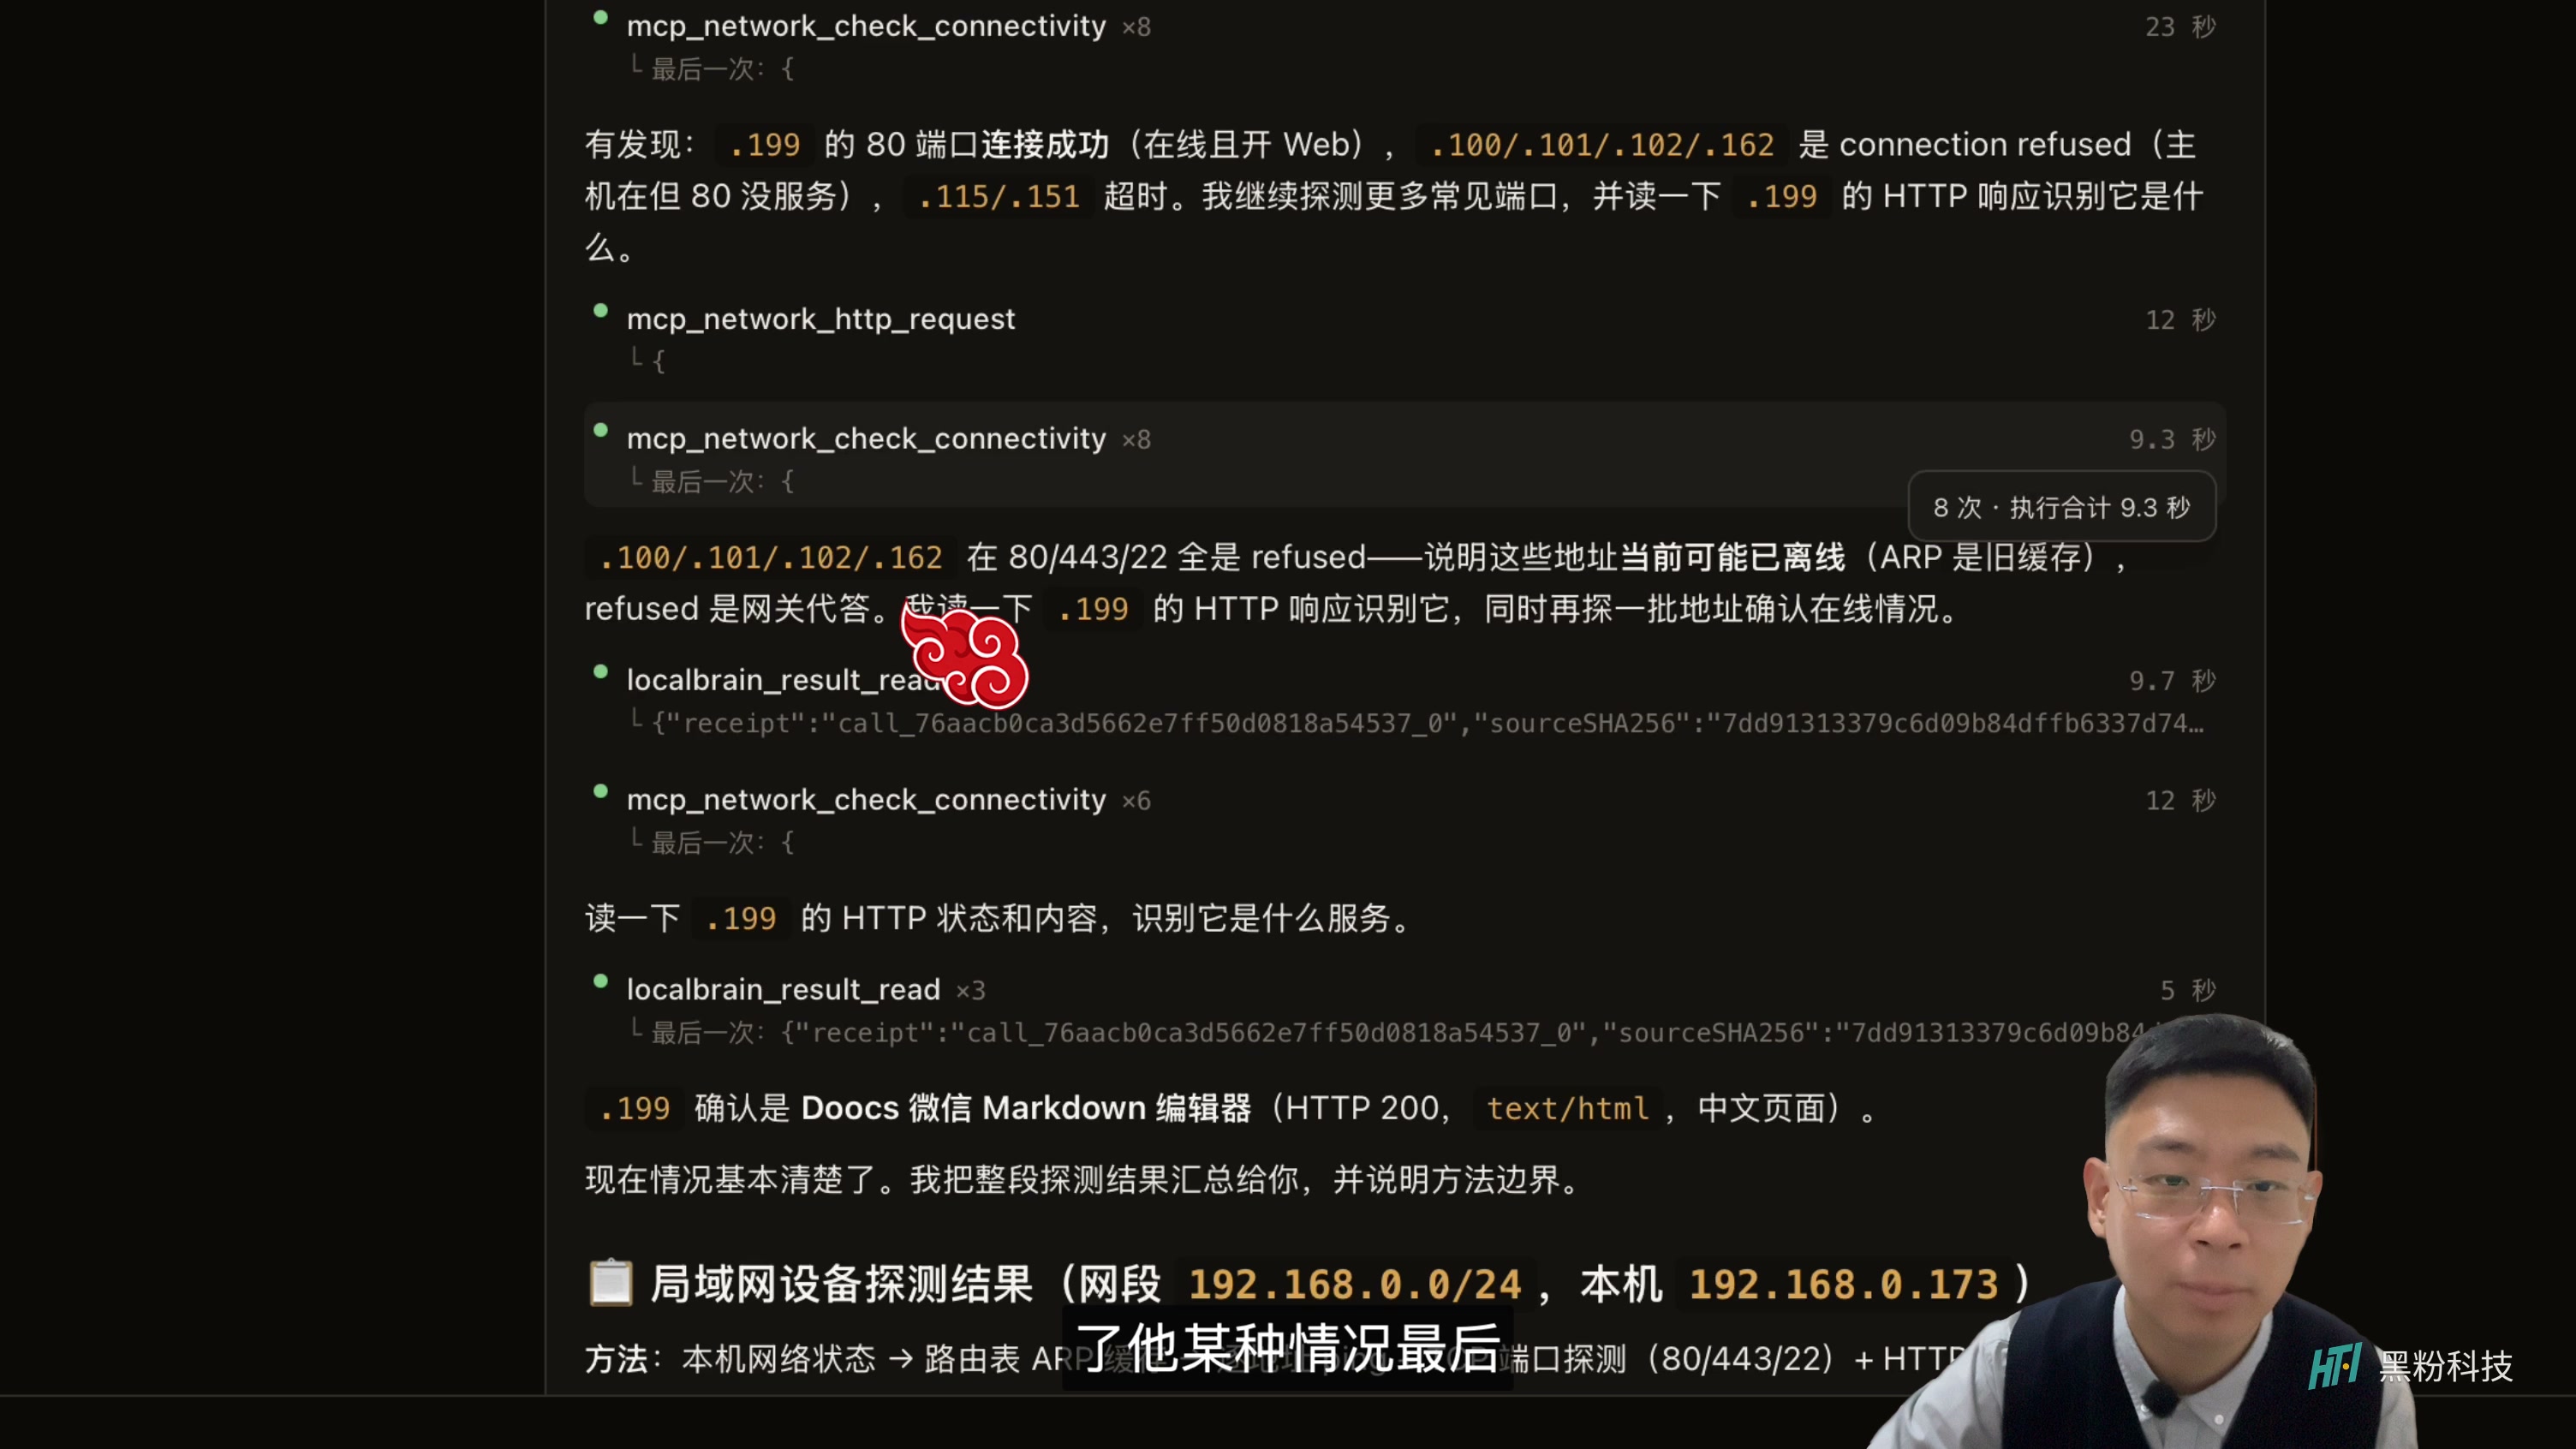
靶场之后,我让它查看自己的局域网。片中有等待、探测方式调整,也有部分设备没有响应的情况。设备不回应某次探测,并不能据此给它盖一个“安全”章;真正有用的是把已确认在线的对象、开放的服务和后续需要检查的项目列清楚。
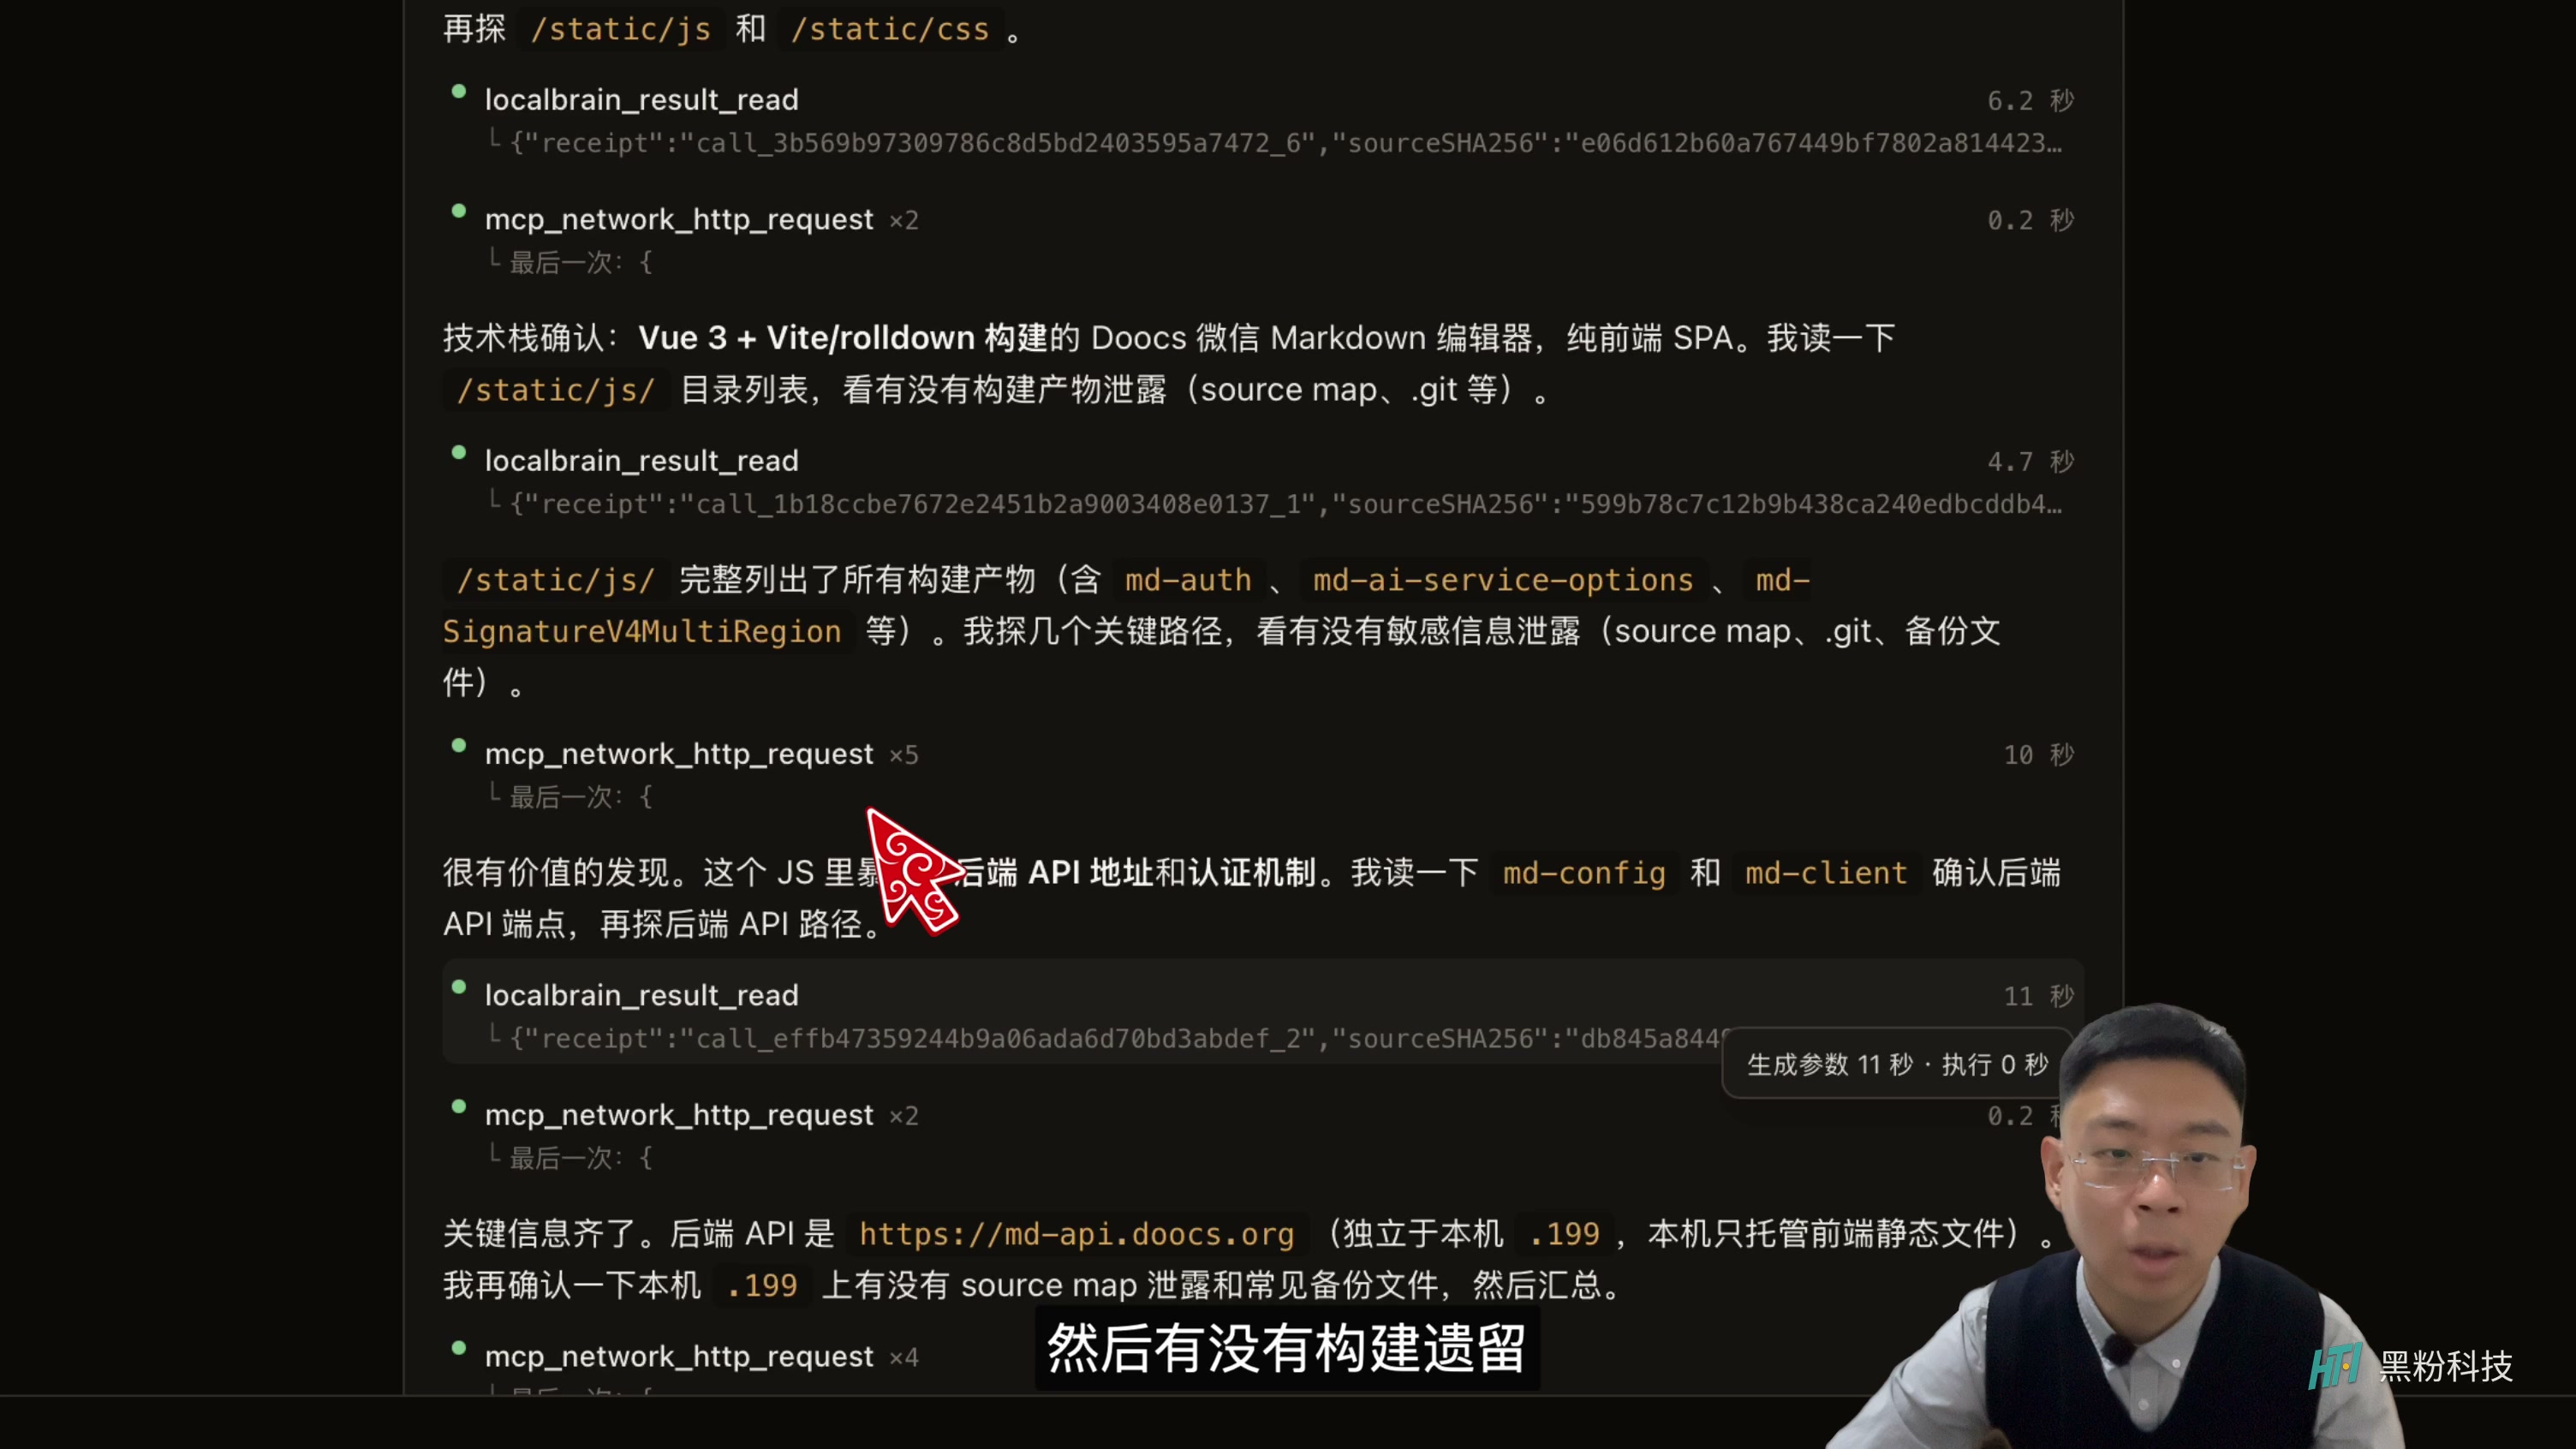
其中一台是我自己的树莓派,上面有以前部署的网页排版工具。检查继续看到了网页资源、前端技术栈和部分接口线索。对自己维护的服务,这类信息的价值在于提醒我复查:哪些资源本来就应该公开,哪些目录或构建遗留产物不该暴露,服务是否还需要继续运行。
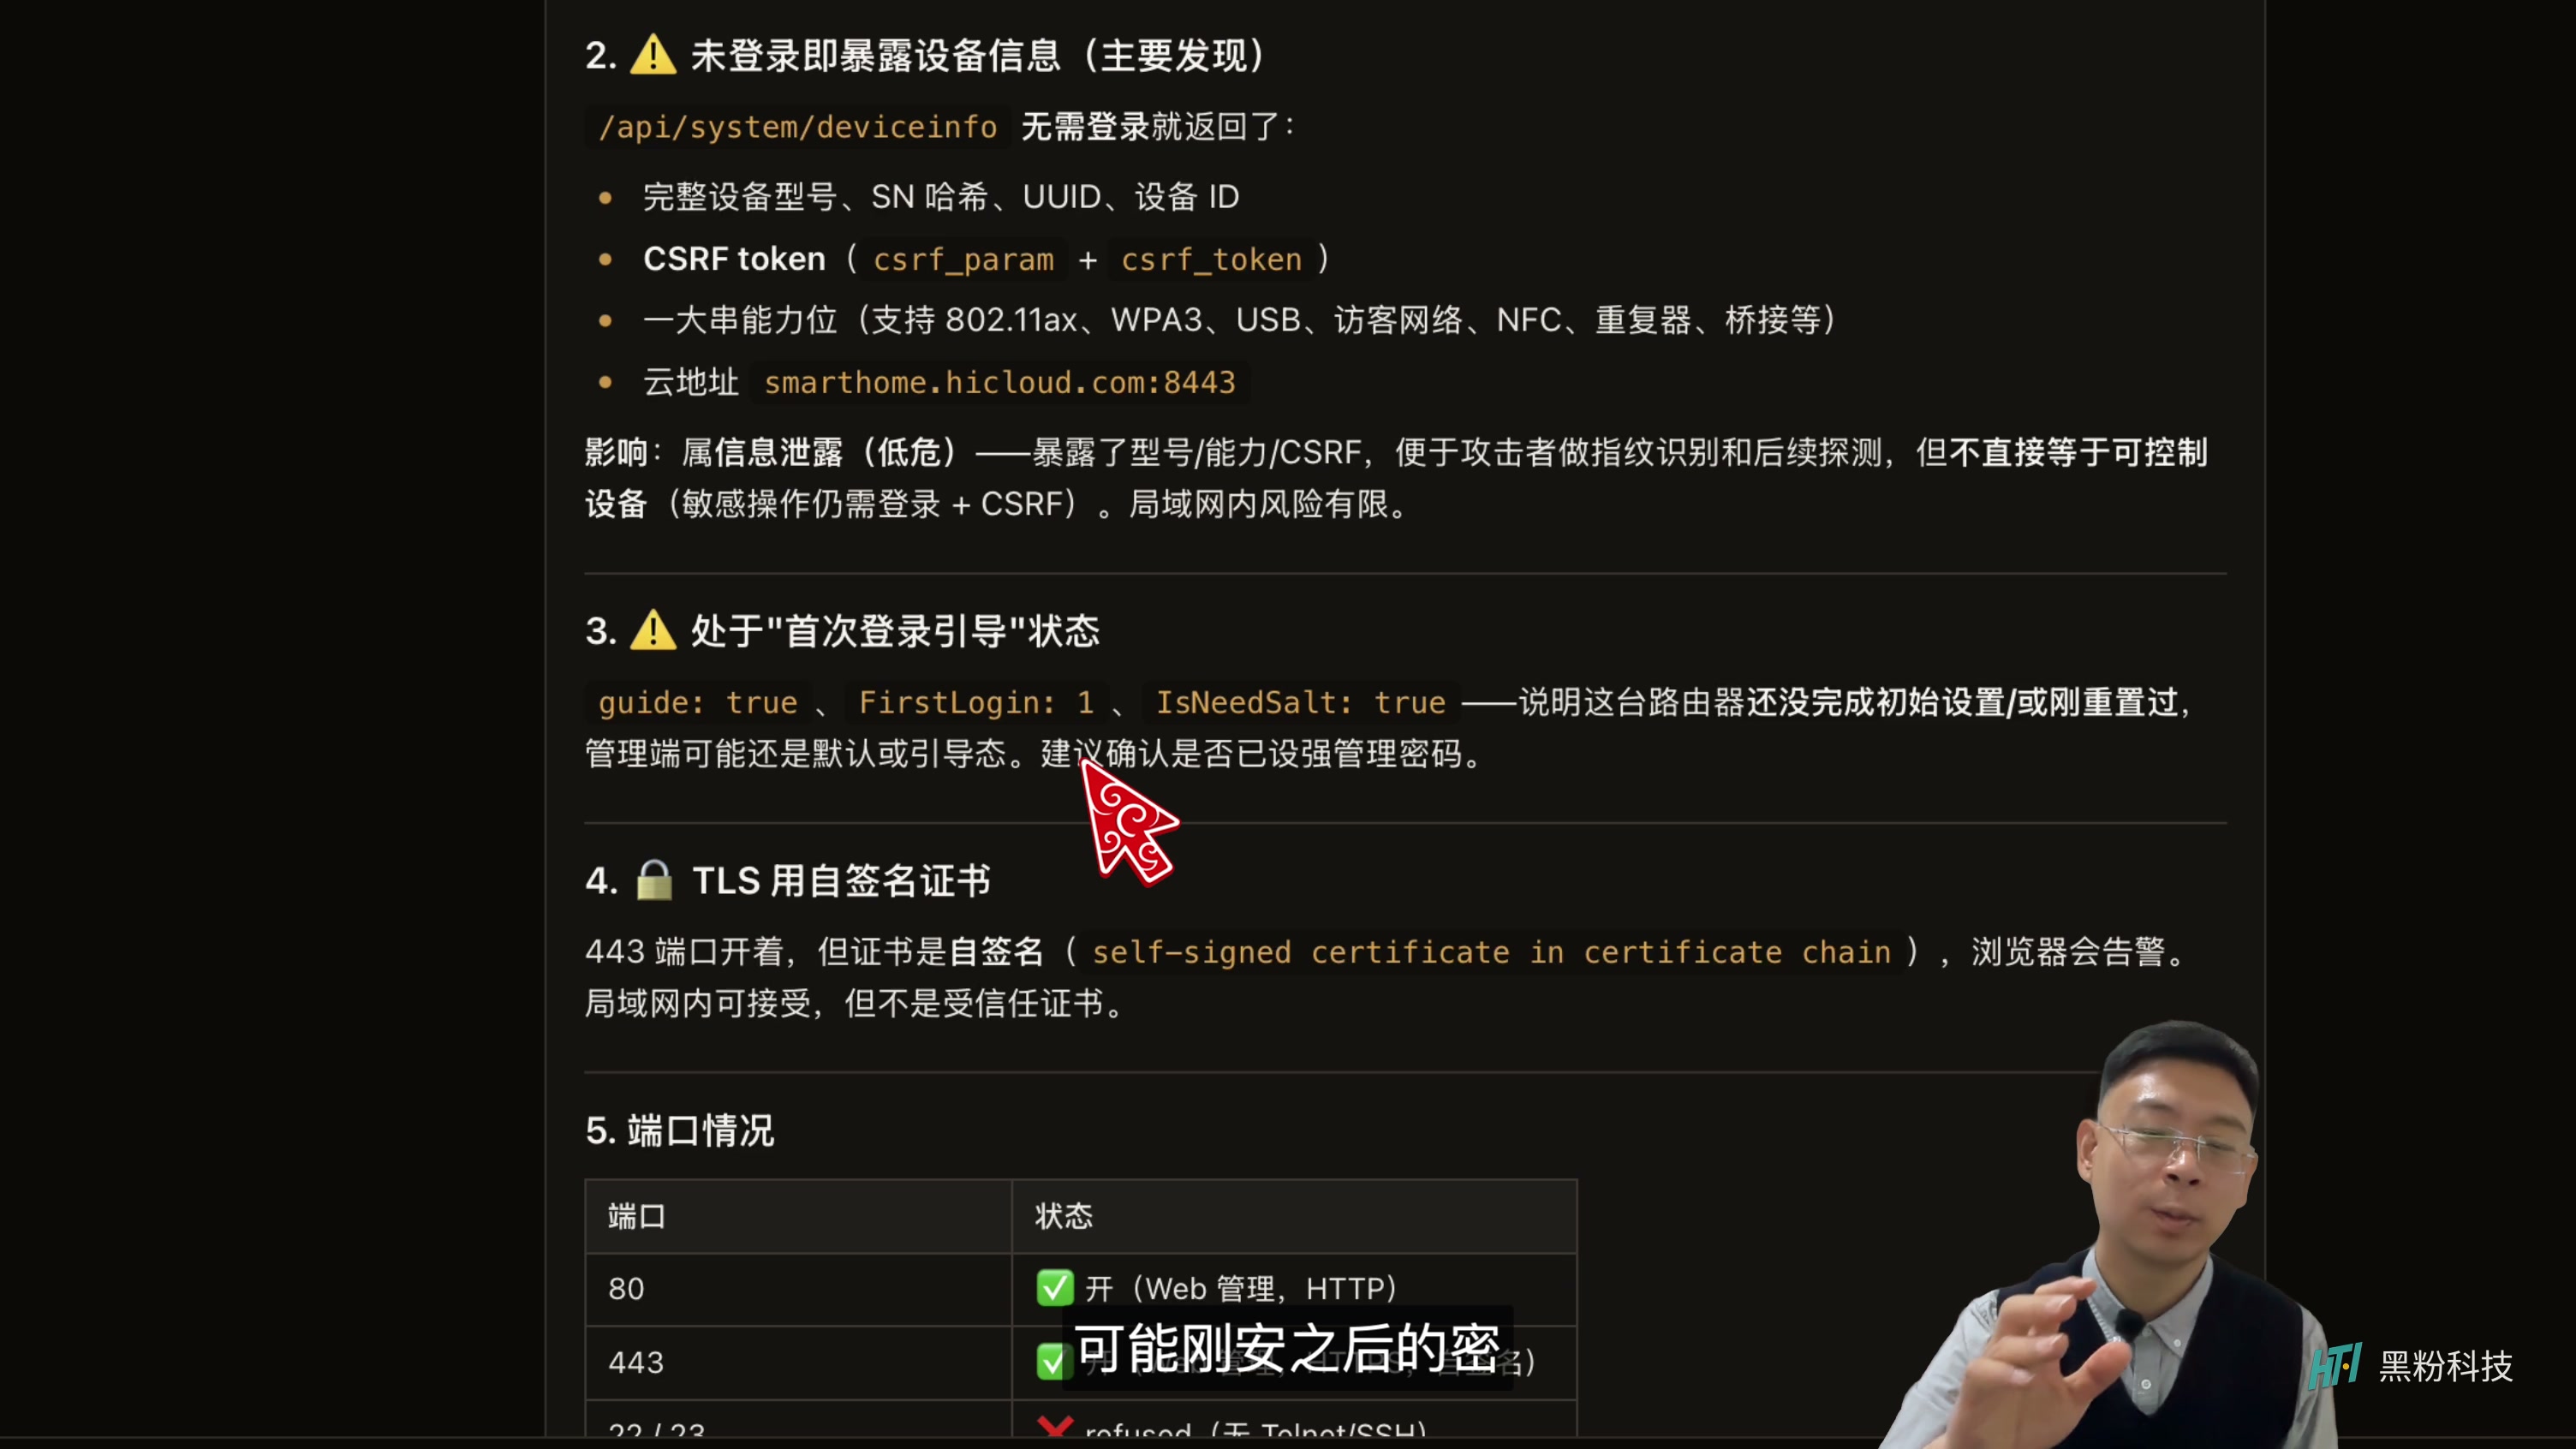
路由器这一轮,报告关注未登录时可见的设备信息、初始化引导状态和证书等内容,并把某些发现列为较低风险。片中并没有演示接管路由器。对普通家庭,更实际的下一步是确认管理密码、固件更新和远程管理设置;涉及公网暴露的配置,不清楚用途就先按设备官方说明收敛到必要范围。
零基础真正能拿走的,是一条检查和修复的路线
这期最有用的结果,不是把人瞬间变成安全专家,而是让“我怀疑有问题”变成可查看的目标、工具输出和报告。你可以从自己的隔离练习环境开始,批准一个明确任务,保存报告,再逐条问清楚它意味着什么、该怎样核实和修复。
发现线索、确认风险、完成修复,最好分开记。修完后用同样范围再检查一次,看看原来的现象是否消失;一时看不懂的提示,就先保留原始记录,不要用一次自动检查代替长期维护。个人观点,仅供参考。
观看本期完整实录 · 方寸智匣介绍 · 下载与更新:方寸智匣
自制软件
版本、功能变化和安装平台统一取自公开发行记录。
黑粉助手 HyphenAssistant
用手机浏览器接着操作电脑上的 DeepSeek Harness 会话;需原服务、电脑和网络保持在线,模型费用沿用原配置。
修复“开放端口”和“动态域名+开放端口”模式中,电脑无法回读自身外网地址时,配对二维码按钮一直不可用的问题。二维码和一次性配对令牌均在本机生成,不依赖在线二维码服务。外网回读失败时可以先生成二维码,再用手机移动网络实际测试;界面明确提示入口尚未验证。临时链接仍须实际连通后才能生成二维码。
方寸智匣 LocalBrain
本地 AI 工具箱:转写、配音、生图、视频和 MCP 工具集中管理;具体功能以对应平台版本为准。
Mac本轮核对 · 下载与更新 源码说明检查实际成功:41545760458,本轮无需历史CI例外。 Mac DMG SHA-256:4b66333e2778a637291e069fd2bd7cd7836b3e07f3877cf4bd3795e3ca2e2481。
黑粉盒子 HyphenBox
免费大模型 API 雷达与本地统一路由:持续复测可用性,Key 只存本机。
图片与视频历史支持单条移除、批量清理已结束任务和撤销,默认只显示最近六条。清理状态与撤销信息在重开后保留,进行中的任务、生成文件、另存文件、原始事件与幂等键受保护;批量清理不受页面最近200条上限影响;新增可复用的平台协议配置:统一描述提交路径、类型化参数、模型列表、结果字段和异步查询。同协议新模型可沿用平台配置;协议、必填字段或输入…
光影词库 ScreenLex
把本地电影与剧集字幕变成可复习的英语词库,全程离线。
侧边栏新增赞助入口,点开是一张二维码,不打扰、不弹窗、不影响任何功能。
黑粉录屏 HyphenScreen
录屏与剪辑一体:达芬奇式时间线、自动打码、导出前做成片体检。
本版统一在线、本地和订阅模型的运行与完成统计,并修复动画只说计划就结束、错误反馈不清晰和同位置重复放置的问题。
微信赞赏 · 金额随意



留言
正在加载留言…