
当前公开发行
版本、功能变化和安装平台统一取自公开发行记录。
方寸智匣 LocalBrain
本地 AI 工具箱:转写、配音、生图、视频和 MCP 工具集中管理;具体功能以对应平台版本为准。
压缩后保留你给出的原始约束:自动与手动压缩都在中文语义摘要之外,从官方追加日志保留可信的用户原文,按事件顺序核对目标、账户、参数与限制;网页内容、工具回执、宿主审查提示与旧摘要不能冒充你的要求。保留块不恢复授权、不构成待执行队列、不重放已执行工具;原文过长无法缩减时如实报告边界。
方寸智匣本地安全测试:简明教程
这篇只解决一个问题:在完全本地、只有你自己授权的环境里,怎么让方寸智匣把一次安全检查从头跑到尾,并且留下能复核的证据。
不教你打进真实平台,也不教你绕过授权。靶场是我自己搭的隔离虚拟机,测试数据全是虚构的。
先说结论
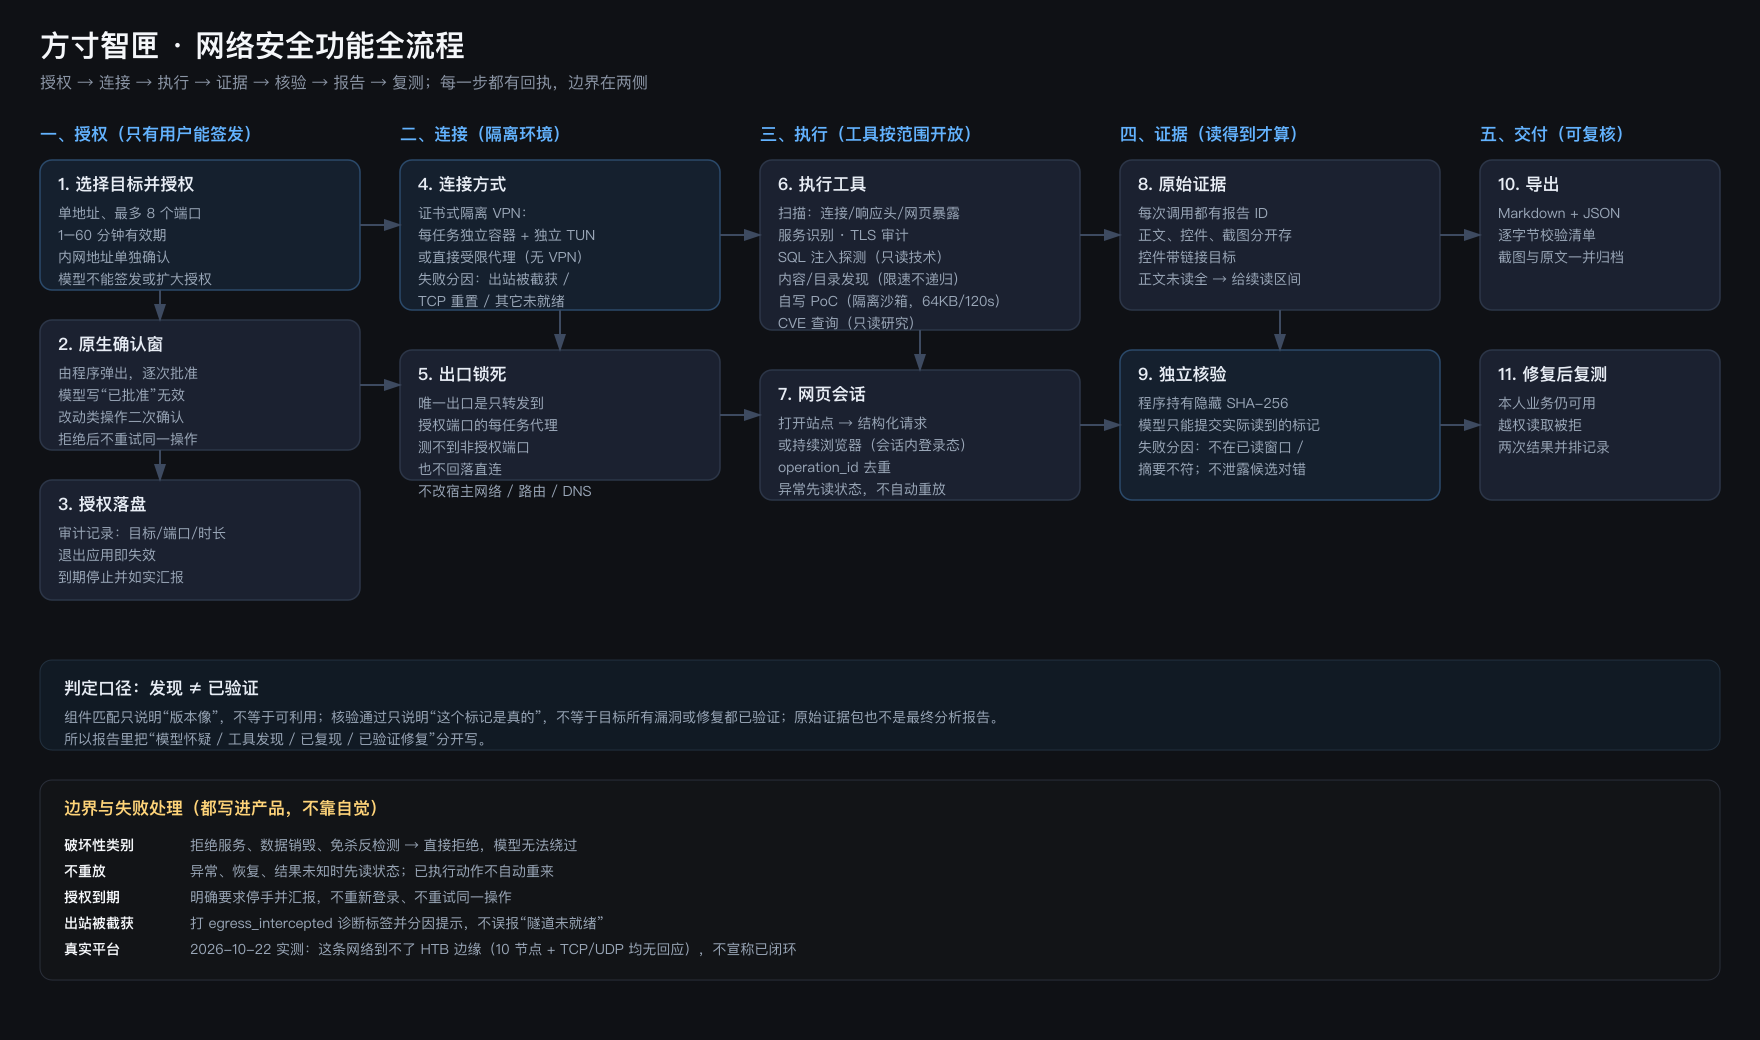
一次完整的本地安全测试,实际是五步:
- 你授权(程序不接受模型自己签发的权限);
- 执行器在隔离环境里跑(每任务一个容器,出口只到授权端口);
- 模型决定查什么、怎么读;
- 程序核验标记(模型只提交它实际读到的内容);
- 导出报告(Markdown + JSON + 逐字节校验清单)。
最容易卡住的不是模型,而是第 1 步里少勾了一个范围。
一、先确认三件事
| 检查项 | 怎么看 | 不合格会怎样 |
|---|---|---|
| 安装版 2.1.1 | 关于页 | 旧版没有续读、核验分因和整轮时长 |
| 隔离环境就绪 | 网络安全工作台会显示 Docker 状态 | 未就绪时任何检查都执行不了 |
| 有本地模型在跑 | 聊天能正常回复 | 模型不可用,工具调用不会开始 |
模型只负责判断,执行、授权与证据留存都在程序这一侧。这是这套东西和安全工具最不一样的地方。
二、准备靶场
三种任选,我平时用前两种。
本地商城容器
docker run -d --name lab-shop -p 8080:3000 bkimminich/juice-shop
宿主访问 http://127.0.0.1:8080,执行器访问 http://172.17.0.1:8080。
隔离虚拟机(本次实测)
我在 Parallels 里起了两台 ARM 虚拟机:
| 目标 | 地址 | 说明 |
|---|---|---|
| Windows 11 克隆 + IIS | 10.37.129.3:8082 |
正常页 /docs/quickstart.html;暴露页 /backup/client-config.txt |
| Ubuntu + Juice Shop | 10.37.129.4:3000 |
容器跑在虚拟机里,数据落在虚拟机磁盘 |
这里有个坑:执行器在容器里,默认到不了 Parallels 的 Host-Only 网段。我的做法是加两层只做转发的通道——宿主一个监听进程,隔离环境里再发布一次,不改路由、DNS 或代理。
自己的资产
有书面授权就行,域名或内网地址都能填。没授权就别开始,这条没有例外。
三、界面操作:从授权到报告
第 1 步:创建目标授权
打开网络安全工作台 → 安全检查,在「目标授权」填:
| 字段 | 填什么 |
|---|---|
| 地址 | 单个地址,例如 172.17.0.1,不能写网段 |
| 端口 | 38082,多个用逗号,最多 8 个 |
| 有效期 | 15 分钟起,最多 60 分钟;退出应用也失效 |
| 内网地址 | 私有网段必须单独确认 |
然后展开高级范围。这一步决定模型能做什么:
- 服务与版本识别(nmap)
- SQL 注入探测(sqlmap,只读技术)
- TLS/SSL 配置审计(sslscan)
- 内容/目录发现(feroxbuster) ← 找备份、找隐藏目录就靠它
- 网页交互(登录、表单与会话)
- SSH 远程会话(另配凭据)
- 自写 PoC 执行(隔离沙箱,64KB / 120 秒)
点「添加名单」。注意:添加不会开始检查,只是把目标排进名单。
第 2 步:绑定连接方式
在「靶场连接与远程会话」里选:
- 直接受限代理:不走 VPN,执行器直接连授权端口,本地靶场用这个;
- 隔离 VPN:证书式 OpenVPN 配置,适合平台靶机。
选好点「绑定连接方式」。
第 3 步:把目标交给对话
勾选名单里的目标,系统会生成一条对话草稿。这时候补上你的要求,比如:
检查这个站点是否存在可匿名下载的备份或配置文件;找到后读取,并提交你实际读到的标记用于核验。
确认后手动发送——发送才真正开始。
第 4 步:过原生确认
执行类工具会弹原生确认窗,点「允许」。模型在参数里写「已批准」是无效的。
第 5 步:看它怎么干
正常顺序是这样:
security_context → 确认授权
security_web_open → 建会话
security_scan_content → 目录发现
security_web_request / browser → 逐个读取
security_read_report → 读结构化原文(可分页)
security_submit_proof → 提交标记核验
security_export_report → 导出证据
第 6 步:读结果
报告目录里有 report.md、report.json 和 manifest.json。清单是逐字节校验用的,别只看报告正文。
核验结果只有「通过 / 不通过」两种。不通过时它会告诉你「不在已读窗口」还是「摘要不符」——但不会告诉你候选对不对,这一点是故意的,否则就成了试错预言机。
四、四个真实的坑
| 现象 | 原因 | 处理 |
|---|---|---|
| 执行失败:只接受已发布的本地服务 | 执行器只认隔离环境里已发布的端口 | 用转发容器把靶场端口发布到本地网关 |
| 授权被拒:未包含 content_discovery 范围 | 授权时没勾「内容/目录发现」 | 回授权区勾上再建 |
| 模型只看了首页和文档就收工 | 没有目录发现能力,只能顺着链接走 | 加内容发现范围,或题面明确要求枚举 |
| 导出为空但校验显示通过 | 汇总脚本对空数组返回真 | 看导出份数,不要只看布尔值 |
第三条我印象最深:同一道题、同一个模型,开着内容发现时 10 分 20 秒走完发现和核验;没开时,它在 17 分钟里猜了 25 条路径,就是没试对那个目录。
五、判定与边界
- 发现不等于已验证。组件匹配只说明版本像;核验通过只说明那个标记是真的;原始证据包也不是最终分析报告。
- 只测自己拥有或获得书面授权的目标。越界触犯刑法第 285、286 条和网络安全法。
- 破坏性类别(拒绝服务、数据销毁、免杀反检测)一律拒绝,别想着绕过。
- 测试数据用虚构账户和合成资料,真实用户资料不纳入检查范围。
- 原生窗口批准、含待办操作的重启恢复、真实 HTB 闭环,这几项我还没验收完,不写成已完成。
六、照着做一遍的清单
- [ ] 安装版 2.1.1,Docker 状态就绪
- [ ] 靶场可访问(先在浏览器里打开一次)
- [ ] 授权:单地址、≤8 端口、时长够用
- [ ] 要找隐藏文件,就勾「内容/目录发现」
- [ ] 内网地址单独确认
- [ ] 绑定「直接受限代理」
- [ ] 勾选目标进对话,要求写清,手动发送
- [ ] 原生确认窗逐次允许
- [ ] 导出后核对
manifest.json - [ ] 截图和回执归档,失败轮次也留
按这十步走,你拿到的不是一段"AI 说它扫完了"的聊天记录,而是一份别人能复核的报告。
自制软件
版本、功能变化和安装平台统一取自公开发行记录。
黑粉盒子 HyphenBox
免费大模型 API 雷达与本地统一路由:持续复测可用性,Key 只存本机。
保留私有签名目录、本地密钥保险箱、模型实测和本机兼容路由的现有能力;AMD Radeon Cloud、Ollama 云服务和 Vercel AI Gateway 的官方条件已在。
光影词库 ScreenLex
把本地电影与剧集字幕变成可复习的英语词库,全程离线。
侧边栏新增赞助入口,点开是一张二维码,不打扰、不弹窗、不影响任何功能。
黑粉录屏 HyphenScreen
录屏与剪辑一体:达芬奇式时间线、自动打码、导出前做成片体检。
本版先更新Apple芯片Mac;Windows与Linux继续提供1.6.6,包含各自的OpenH264编码修复,但不包含本轮紧凑界面。
熬夜烧钱三千字扫码随心一杯茶
微信扫码长按保存图片,用微信「扫一扫」从相册选取




留言
正在加载留言…